Introduction : Pourquoi appliquer 100 % des « Best Practices » est un piège
Lorsqu’on étudie les référentiels de la CNCF (Cloud Native Computing Foundation), les Cloud Adoption Frameworks (CAF) d’AWS, Azure et Google Cloud ou leurs Well-Architected Frameworks, la tentation première est de vouloir cocher 100 % des recommandations dès le premier jour : multi-région actif-actif, service mesh mTLS partout, abstraction multi-cloud totale, politiques zero-trust granulaires à l’extrême et télémétrie exhaustive.
Sur le terrain, vouloir adopter 100 % des bonnes pratiques théoriques est souvent non rentable, voire intenable opérationnellement :
- Explosion de la charge cognitive et du coût de maintien (Run) : chaque brique ajoutée (Service Mesh, opérateurs CRD, chiffrement CSE double clé) exige de l’expertise d’astreinte.
- L’accélération brutale des cycles d’EOL (End-of-Life) des CSP et de la CNCF : c’est l’angle mort majeur des architectures modernes. Les fournisseurs Cloud (AWS, Azure, GCP) et l’écosystème Kubernetes déprécient leurs versions, SKU et API à un rythme de plus en plus soutenu (une version mineure Kubernetes tous les 4 mois avec 12 à 14 mois de support standard, retrait des Load Balancers Basic, fin de vie d’
Ingress-NGINXau profit de Gateway API, EOL des runtimes managés RDS/Cloud SQL/Functions). Plus vous empilez de composants « parfaits sur le papier », plus vous passez votre année à gérer des migrations d’EOL obligatoires au lieu de livrer de la valeur métier.
La règle d’or de l’architecte : Une bonne architecture Cloud n’est pas celle qui coche toutes les cases de la CNCF, mais celle qui fait des choix délibérés et évolutifs en fonction du besoin réel, des attentes du client (SLA, conformité, budget) et de la maturité de l’équipe à un instant $T$.

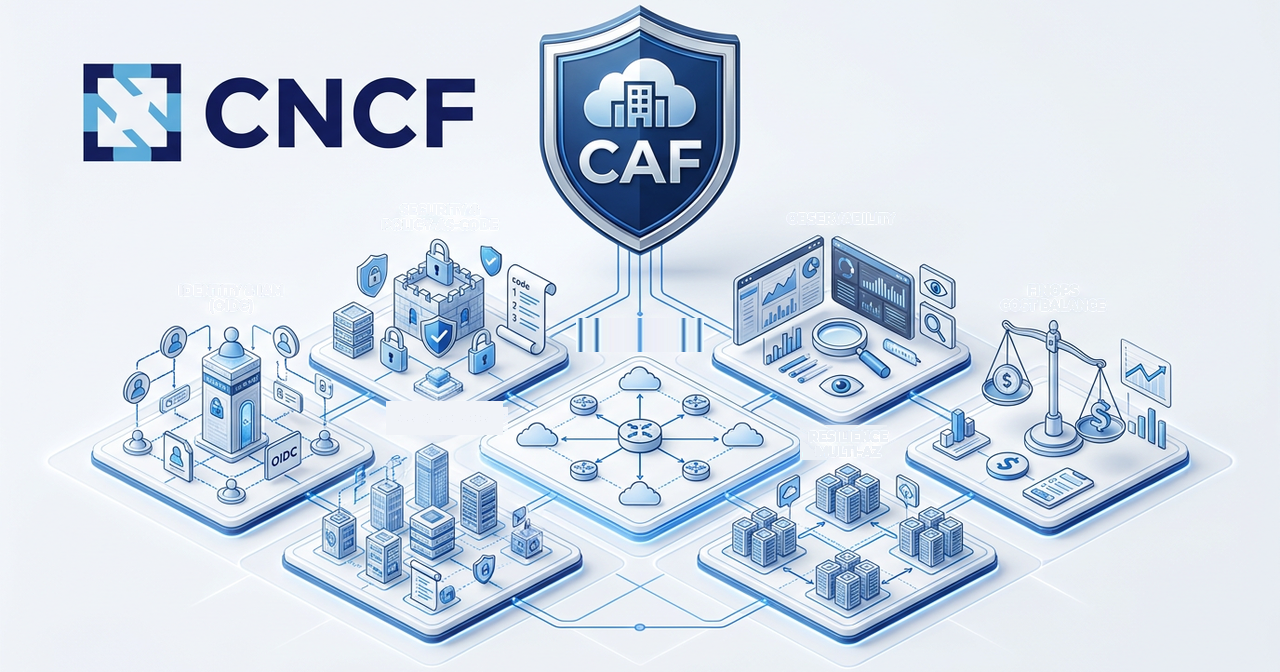
Parcourons les 8 piliers fondamentaux d’une architecture Cloud moderne, avec pour chacun son schéma cible, son niveau d’adoption progressif et son gain concret.
1. Infrastructure : Cloud Adoption Framework (CAF) & Landing Zone
Avant de déployer le moindre conteneur, le Cloud Adoption Framework (CAF) structure la gouvernance autour d’une Landing Zone (Zone d’accueil). Il s’agit du socle automatisé en Infrastructure-as-Code (Terraform / OpenTofu) qui prépare la hiérarchie des comptes, le réseau Hub-and-Spoke et les garde-fous de facturation et d’audit.

- Concepts clés : Isolation du rayon d’impact (Blast Radius) par compte/souscription, topologie réseau centralisée (Hub-and-Spoke), provisionnement déclaratif (Account Vending Machine via Terraform).
- Adoption pragmatique : Inutile de créer 40 comptes AWS ou souscriptions Azure pour une PME. Commencez par 3 à 4 environnements isolés (
Core/Sécurité,Prod,Non-Prod,Sandbox) gérés à 100 % en Terraform. - Gain concret : Un compromis ou une erreur de script en
Sandboxne peut matériellement jamais impacter laProduction, et l’ouverture d’un nouveau projet prend 15 minutes au lieu de 3 semaines.
2. Identité (IAM) : Fédération OIDC & Fin des Clés Statiques
Dans le Cloud public, l’identité est le nouveau périmètre réseau. Plus de 80 % des compromissions Cloud proviennent d’une clé statique (AWS_SECRET_ACCESS_KEY, Service Principal secret ou clé JSON GCP) oubliée dans un dépôt Git ou un pipeline CI/CD.

- Concepts clés : Fédération d’identité humaine (SAML 2.0 / OIDC avec MFA matériel FIDO2), Workload Identity Federation (échange de jetons OIDC courts entre GitHub/GitLab/Kubernetes et le STS du Cloud Provider sans jamais stocker de secret), élévation Just-In-Time (JIT) pour les accès d’administration.
- Adoption pragmatique : C’est le seul pilier où il ne faut faire aucun compromis dès le Jour 1. Bannir les clés IAM statiques au profit d’OIDC ne coûte pas un centime de plus et supprime une charge de rotation manuelle.
- Gain concret : Zéro secret à faire tourner tous les 90 jours, révocation instantanée au départ d’un collaborateur et immunité face aux fuites de variables CI/CD.
3. Sécurité Multicouche : Modèle 4C de la CNCF & Policy-as-Code
Le Livre Blanc Sécurité de la CNCF modélise la défense en profondeur selon les 4C : Code, Container, Cluster et Cloud.

- Concepts clés : Policy-as-Code (Kyverno ou OPA Gatekeeper bloquant tout conteneur
privilegedouroot), gestion externe des secrets (External Secrets Operator+ Vault/KMS), détection comportementale au runtime par eBPF (FalcoouCilium Tetragon). - Adoption pragmatique : Commencez en mode
Auditsur Kyverno/OPA avant d’activer le modeEnforce(bloquant), et réservez le Service Mesh mTLS complet aux flux réglementaires (PCI-DSS/Santé) si Cilium ou le chiffrement VPC suffit déjà à votre modèle de menace. - Gain concret : La conformité est vérifiée automatiquement à chaque
git pushsans ralentir les développeurs par des comités de sécurité manuels (CAB).
4. Résilience : RTO / RPO, Multi-AZ vs Multi-Région
La résilience consiste à absorber les pannes matérielles ou logicielles sans rupture de service. Mais chaque « 9 » supplémentaire de disponibilité multiplie le coût d’infrastructure et la complexité de synchronisation des données :

- Concepts clés : RPO (Recovery Point Objective : perte de données maximale tolérée) et RTO (Recovery Time Objective : durée maximale d’indisponibilité), déploiement Multi-AZ (zones de disponibilité distinctes dans une même région), sauvegardes immuables (stratégie 3-2-1-1-0), Chaos Engineering (tests de bascule réels).
- Adoption pragmatique : Pour 90 % des applications d’entreprise, une architecture Multi-AZ dans une seule région couplée à des sauvegardes immuables répliquées vers une seconde région (Pilot Light ou Warm Standby) offre le meilleur ratio coût/résilience. Le Multi-Région Actif-Actif double la facture Cloud et complexifie la cohérence transactionnelle.
- Gain concret : Survie transparente à la perte complète d’un datacenter (incendie ou coupure électrique d’une AZ) sans payer le prix d’un double cluster permanent.
5. Portabilité & Réversibilité (Stratégie de Sortie / DORA)
La portabilité est la capacité à déplacer une charge de travail d’un environnement à un autre (d’un CSP à un autre, ou du Cloud vers du Bare-Metal) dans un délai maîtrisé : une exigence devenue légale dans le secteur financier européen avec le règlement DORA.

- Concepts clés : Conteneurs OCI, API Kubernetes standard, bases de données basées sur des moteurs open-source (PostgreSQL plutôt qu’un moteur propriétaire sans équivalent), API de stockage objet compatible S3.
- Adoption pragmatique : Ne cherchez pas la « portabilité instantanée en 5 minutes » (qui interdirait d’utiliser les services managés du CSP), mais la réversibilité contractuelle en quelques semaines : le code applicatif ne doit dépendre que de protocoles standards (
PostgreSQL wire protocol,S3 API,OIDC,OTLP). - Gain concret : Pouvoir de négociation intact lors des renouvellements de contrats CSP et conformité réglementaire sur la maîtrise des tiers critiques.
6. Vendor Lock-in : Savoir quand accepter ou refuser le couplage
Le Vendor Lock-in (verrouillage fournisseur) n’est pas binaire : c’est un curseur stratégique. Refuser tout couplage au Cloud Provider revient à reconstruire soi-même (souvent moins bien et plus cher) des services d’infrastructure commoditisés.

- Concepts clés : Distinction entre le couplage d’infrastructure (facile à remplacer via Terraform si le moteur sous-jacent est PostgreSQL ou S3) et le couplage du code métier (coûteux à réécrire si vos fonctions appellent 15 SDK propriétaires au cœur du domaine métier).
- Adoption pragmatique : En phase de lancement (Startup / MVP), acceptez volontiers un fort couplage managé (Serverless, PaaS natif) pour maximiser le Time-to-Market. Lorsque le produit mûrit et que la facture grossit, rapatriez les traitements prévisibles sur des standards CNCF.
- Gain concret : Vélocité maximale au démarrage sans condamner l’entreprise à une réécriture totale trois ans plus tard.
7. Observabilité : OpenTelemetry, SLI/SLO & Maîtrise des Volumes
L’observabilité ne consiste pas à tout collecter à l’aveugle (au risque de recevoir une facture Datadog ou CloudWatch supérieure à celle des serveurs de calcul !), mais à corréler Métriques, Journaux (Logs) et Traces distribuées autour d’indicateurs métiers (SLI/SLO).

- Concepts clés : Standard OpenTelemetry (OTel) pour instrumenter le code une seule fois de façon agnostique, échantillonnage intelligent (Tail-based sampling : ne garder 100 % des traces que sur les erreurs HTTP 5xx ou latences élevées), pilotage par SLI/SLO (alerter l’astreinte uniquement quand le budget d’erreur client se consomme anormalement).
- Adoption pragmatique : Interdisez l’ingestion brute des logs
DEBUGen production et séparez la rétention chaude (7 à 14 jours en TSDB/Loki) de l’archivage froid légal (1 an sur stockage objet S3 compressé). - Gain concret : Réduction du MTTR (Mean Time To Recovery) de plusieurs heures à quelques minutes, tout en divisant la facture d’observabilité par 3 à 5.
8. Coût (FinOps) & Gestion Proactive des EOL des CSP
Le dernier pilier : et souvent celui qui décide de la survie d’un programme Cloud : est l’alliance entre le FinOps (responsabilité financière partagée entre ingénierie et finance) et la gestion du cycle de vie (EOL) des composants.

- Concepts clés :
- Unit Economics FinOps : mesurer le coût Cloud rapporté à l’activité réelle (coût par commande, par utilisateur actif), automatiser l’extinction des environnements de développement la nuit et le week-end (-65 % sur le hors-prod), et chasser les coûts cachés (trafic Inter-AZ, passerelles NAT, adresses IPv4 publiques non attachées).
- La taxe des EOL (End-of-Life) : aujourd’hui, AWS, Azure et GCP facturent un surcoût de support étendu (Extended Support Pricing) dès qu’un cluster EKS/AKS/GKE ou une base RDS/Aurora/Cloud SQL dépasse sa date de fin de support standard. L’architecte doit donc intégrer un calendrier d’upgrade continu dans les roadmaps produit.
- Adoption pragmatique : Moins vous avez de technologies disparates dans votre empilement, moins vous subissez de migrations d’EOL simultanées. Préférez une pile sobre, maîtrisée et automatisée en Terraform/GitOps.
- Gain concret : Économie directe de 25 % à 45 % sur la facture Cloud annuelle et élimination des migrations d’urgence subies sous la menace d’une coupure de service CSP.
Synthèse : La Matrice de Décision de l’Architecte
| Pilier | Niveau Minimal Vital (Jour 1 : Toujours Rentable) | Niveau Avancé (Jour 2+ : Uniquement si SLA/Taille le justifie) |
|---|---|---|
| 1. Infrastructure | Landing Zone 3 comptes + 100 % Terraform | Account Vending Machine multi-BU + Crossplane |
| 2. Identité (IAM) | SSO + MFA + OIDC CI/CD (Zéro clé statique) | Élévation Just-In-Time (PIM) + ABAC dynamique |
| 3. Sécurité | Chiffrement KMS/TLS + Scan CVE + Kyverno (Base) | Service Mesh mTLS strict + Runtime eBPF (Tetragon) |
| 4. Résilience | Multi-AZ (1 région) + Backups immuables 3-2-1-1-0 | Multi-Région Actif-Actif + Chaos Engineering continu |
| 5. Portabilité | Conteneurs OCI + PostgreSQL + S3 API | Abstraction multi-cloud complète testée tous les trimestres |
| 6. Vendor Lock-in | Services managés CSP pour la donnée, CNCF pour le compute | Portabilité intégrale du plan de contrôle |
| 7. Observabilité | OpenTelemetry + Prometheus/Loki + Alertes SLO | Tracing distribué complet avec Tail-Sampling + eBPF Profiling |
| 8. Coût & EOL | Tags FinOps + Extinction Hors-Prod + Upgrade annuel EOL | FinOps temps réel par fonctionnalité + Spot auto-rebalancing |
Sources & Références Officielles
- CNCF TAG Security : Cloud Native Security Whitepaper v2
- AWS Well-Architected Framework & AWS Cloud Adoption Framework (CAF)
- Microsoft Cloud Adoption Framework for Azure (CAF) & Azure Landing Zones
- Google Cloud Architecture Framework & Enterprise Foundations Blueprint
- FinOps Foundation (Linux Foundation) : FinOps Framework & Maturity Model
- Sam Newman : Building Microservices, 2nd Edition (O’Reilly)
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome