1. Qu’est-ce que l’Edge Computing (Définition Factuelle)
L’Edge Computing consiste à exécuter le traitement de données, le filtrage et la prise de décision au plus près de la source physique de génération des données (capteurs industriels, automates PLC, caméras IP, antennes ou passerelles locales), plutôt que d’envoyer l’intégralité des flux bruts vers un datacenter Cloud centralisé.
L’Edge Computing ne remplace pas le Cloud central : il forme un continuum distribué où chaque couche traite ce qui correspond à ses contraintes physiques :
| Critère opérationnel | Traitement Local (Nœud Edge) | Traitement Centralisé (Cloud Public) |
|---|---|---|
| Latence réseau aller-retour (RTT) | < 1 ms à 5 ms (LAN / bus industriel local) | 25 ms à 80 ms (fibre/5G) ou > 500 ms (satellite GEO) |
| Volume de données sur le lien WAN | Réduit de 80 % à 95 % (seuls les agrégats et alertes remontent) | 100 % du flux brut consomme la bande passante montante |
| Résilience en cas de coupure Internet (WAN) | Continuité nominale (boucle de contrôle et buffer local autonomes) | Arrêt de la supervision ou perte des mesures temps réel |
| Confidentialité & Souveraineté | Anonymisation / floutage vidéo et filtrage PII avant sortie du site | Exposition du flux brut sur le transit étendu |
| Coût d’exploitation (OpEx Cloud) | Économie massive sur l’ingestion réseau, le stockage brut et l’Egress | Coût proportionnel au débit continu (ex: flux vidéo 4K 24/7) |
2. Les 3 Couches d’une Architecture Edge Moderne
Une architecture Edge de production se découpe en trois paliers distincts :
[ 1. TERRAIN & CAPTEURS ] ──(LAN < 1 ms)──► [ 2. NŒUD EDGE LOCAL ] ──(WAN chiffré / MQTT / OTLP)──► [ 3. CLOUD CENTRAL ]
  • Automates PLC (Modbus/OPC-UA)            • Serveur durci fanless (x86 / ARM64)                   • Control Plane GitOps (ArgoCD / Fleet)
  • Caméras RTSP / ONVIF                     • Orchestration légère (K3s / Talos Linux)              • Stockage long terme (Data Lake / TSDB)
  • Sondes Zigbee / Thread / LoRaWAN         • Inférence IA locale & Buffer SQLite/NATS              • Entraînement ML & Supervision globale
Palier 1 : Terrain & Capteurs (Device Edge : < 1 ms)
- Microcontrôleurs (
ESP32,STM32), automates programmables industriels (PLCvia Modbus TCP / OPC-UA), caméras IP (RTSP) et capteurs radio basse consommation (Zigbee,Matter-over-Thread,LoRaWAN). - Rôle : acquisition physique haute fréquence et boucles réflexes matérielles immédiates (arrêt d’urgence, coupure de vanne).
Palier 2 : Nœud Edge Local (Far-Edge / On-Premise Edge : < 5 ms)
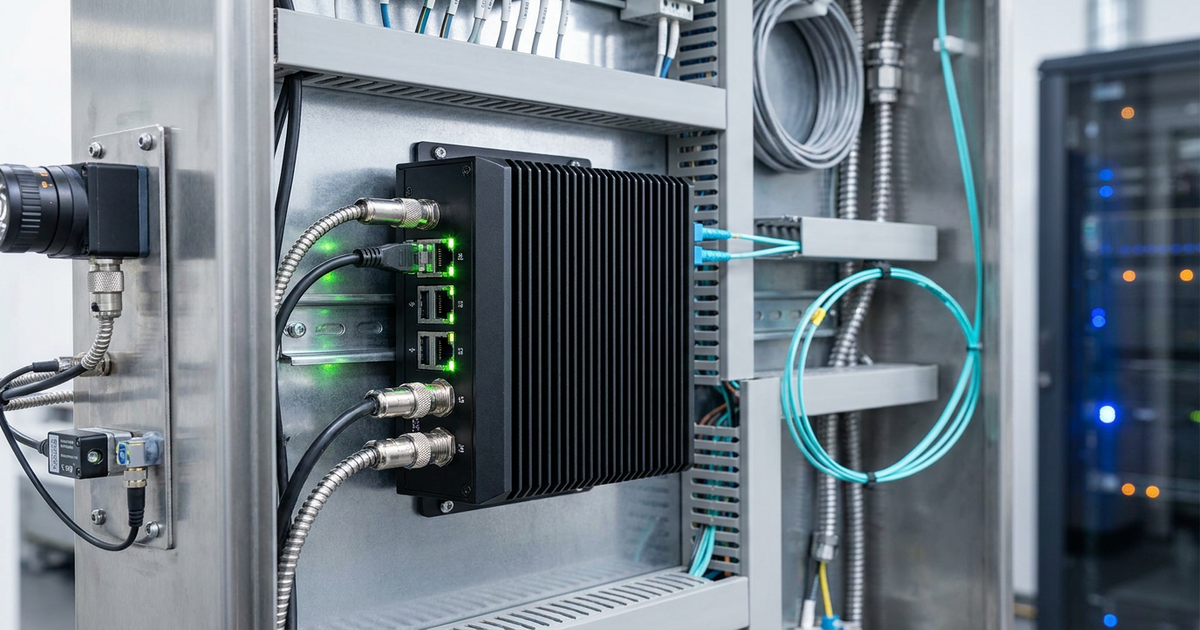
- Serveurs compacts durcis sans ventilateur (fanless sur rail DIN ou mini-cluster local redondé) déployés directement dans l’usine, le magasin, le poste électrique ou le bâtiment.
- Rôle :
- Prétraitement et agrégation : transformer
10 000 mesures/sou un flux vidéo continu25 fpsen événements structurés légers (JSON/Protobuf). - Inférence IA locale : détection d’anomalies vibratoires ou vision par ordinateur sur NPU/iGPU local (
OpenVINO,ONNX Runtime,TensorRT) sans dépendre d’une API externe. - Tampon de résilience (Store-and-Forward) : mise en cache locale (
NATS JetStream,SQLiteouVictoriaMetrics) pendant toute coupure de la liaison Internet, avec resynchronisation automatique au retour du WAN.
- Prétraitement et agrégation : transformer
Palier 3 : Cloud Central (Control Plane & Data Lake : 30–80 ms)
- Le Cloud central conserve trois responsabilités où il excelle :
- Gouvernance GitOps de la flotte (déploiement déclaratif des conteneurs et politiques de sécurité sur des centaines de sites Edge).
- Corrélation multi-sites et archivage froid (séries temporelles long terme, audit de conformité).
- Entraînement lourd des modèles IA, qui sont ensuite compilés et poussés vers les nœuds Edge.
3. Solutions des Fournisseurs Cloud & Standardisation CNCF (État de l’Art 2026)
AWS : Snowball Edge & AWS Outposts
AWS Snowball Edge (Compute Optimized / Storage Optimized) fournit un boîtier physique durci capable d’exécuter des instances EC2 locales, des conteneurs EKS Anywhere et du stockage objet S3 compatible sur des sites isolés, maritimes ou à connectivité intermittente. Pour les sites industriels connectés en fibre, AWS Outposts (format 1U/2U ou rack) étend directement le VPC AWS dans le local technique du client.

Microsoft Azure : Azure IoT Operations & Azure Arc
Avec Azure Arc et Azure IoT Operations, Microsoft déploie un plan de contrôle unifié sur des clusters Kubernetes locaux (K3s, AKS Edge Essentials). Les flux industriels OPC-UA et MQTT sont traités localement sur le site, tandis qu’Azure Arc assure l’inventaire, les politiques de conformité (Azure Policy) et le déploiement GitOps à distance.

Google Cloud : Google Distributed Cloud Edge (GDC)
(Note d’architecture : l’ancien service managé « Google Cloud IoT Core » ayant été retiré en août 2023, l’architecture de référence sur GCP repose désormais sur Google Distributed Cloud Edge et des brokers MQTT/Kafka managés ou auto-hébergés sur GKE). GDC Edge permet d’exécuter des clusters Kubernetes managés au plus près des réseaux d’opérateurs 5G et des sites industriels.

Connectivité WAN Hybride : 5G Privée & Satellite LEO (Starlink)
Pour relier des nœuds Edge situés en zone blanche (sites agricoles, chantiers isolés, navires, stations d’énergie), les constellations satellites en orbite basse (LEO comme Starlink, avec une latence ramenée entre 25 ms et 50 ms contre 600 ms en géostationnaire) et la 5G privée constituent le lien de collecte idéal entre le nœud Edge autonome et le Cloud central.

4. Pile Technique de Référence pour un Nœud Edge en Production (2026)
Pour éviter la dérive de configuration (configuration drift) sur des équipements distants difficiles d’accès physiquement, un nœud Edge moderne s’appuie sur quatre briques éprouvées :
- OS Immuable & Transactionnel : Talos Linux (piloté exclusivement par API gRPC, sans SSH ni shell modifiable) ou Fedora IoT / Ubuntu Core avec partitionnement A/B et rollback automatique si une mise à jour échoue au démarrage.
- Orchestration Légère : K3s (binaire unique
< 70 Mo, certifié CNCF, remplaçantetcdparSQLitesur nœud unique) ou MicroShift (Red Hat). - Synchronisation Pull-Only (Zéro port entrant ouvert) : Le nœud Edge n’expose aucun port sur Internet. Un agent ArgoCD, Flux ou Rancher Fleet tourne à l’intérieur du nœud Edge et tire (pull) ses manifestes signés depuis le dépôt Git central via un tunnel sortant (
WireGuard/Tailscale/mTLS). - Collecte & Buffer Télémétrique : OpenTelemetry Collector ou Vector configuré avec un buffer sur disque local pour garantir zéro perte de logs/métriques en cas de coupure WAN.
5. Synthèse Décisionnelle : Quand Déployer de l’Edge ?
- Choisissez l’Edge Computing dès que vous avez au moins l’une de ces 4 contraintes :
- Boucle temps réel
< 10 ms(commande industrielle, sécurité physique, robotique). - Flux massif coûteux à remonter (vidéosurveillance multi-caméras IA, télémétrie vibratoire haute fréquence).
- Exigence de survie hors-ligne (usine, hôpital, bâtiment intelligent ou site distant devant opérer même sans Internet).
- Confidentialité stricte à la source (données de santé, visages ou secrets industriels ne devant jamais quitter le réseau local à l’état brut).
- Boucle temps réel
- Restez sur du Cloud centralisé classique si vos capteurs émettent quelques kilo-octets par minute, que la latence de
50 msest indolore et qu’une coupure Internet temporaire n’a pas d’impact physique ou métier critique.