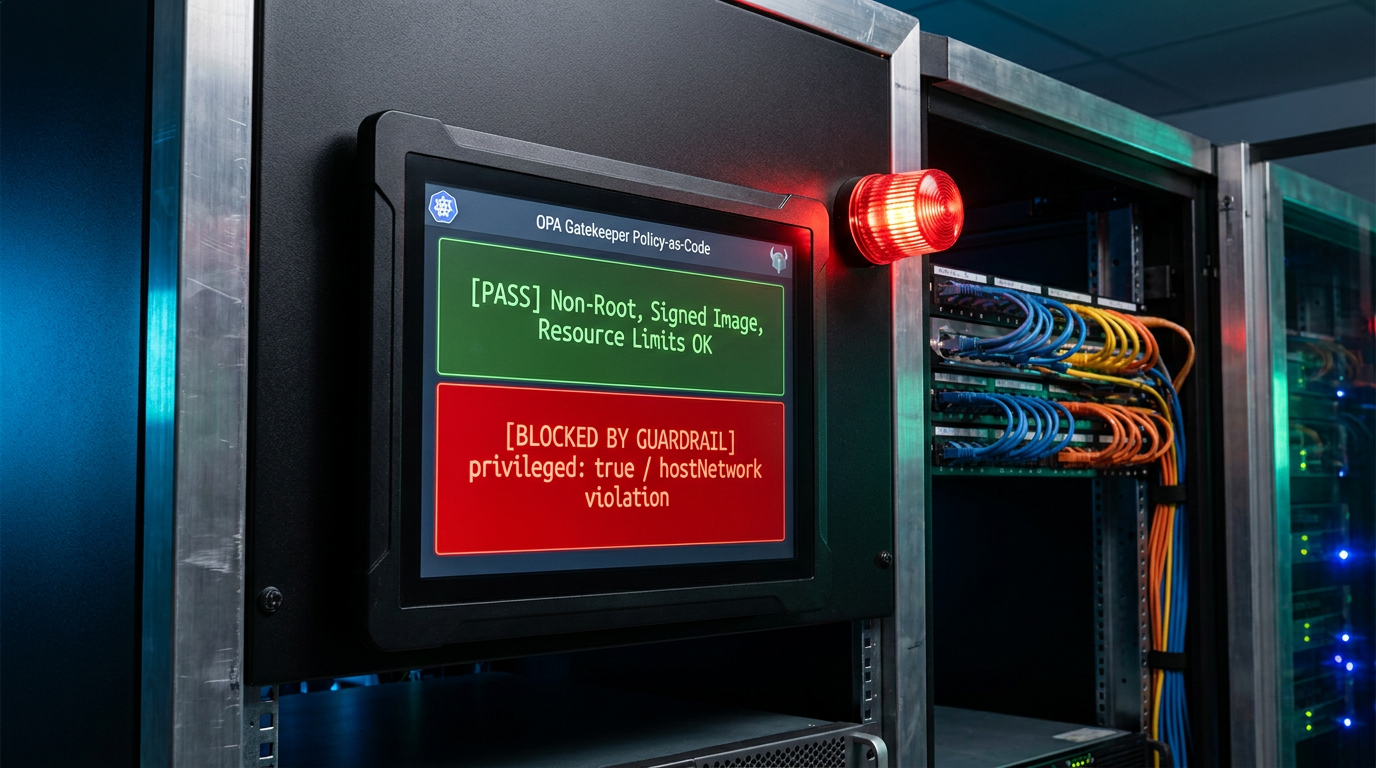
La vélocité d’une plateforme Cloud-Native ne se mesure pas à la vitesse à laquelle un pipeline CI/CD pousse un manifeste en production, mais à sa capacité à garantir que ce déploiement respecte intrinsèquement les invariants de sécurité, de conformité et de maîtrise des coûts. Lorsque les contrôles reposent sur des revues manuelles ou des checklists documentaires, la gouvernance devient un goulot d’étranglement contourné dès la première urgence opérationnelle.
L’approche Policy-as-Code (PaC) résout cette friction en transformant les règles d’architecture en Guardrails automatisés, versionnés et testables, évalués à la fois en pré-commit, dans la chaîne CI et au niveau du plan de contrôle Kubernetes ou Cloud.
1. Du contrôle manuel aux Guardrails en défense en profondeur
Un modèle de gouvernance moderne distingue deux mécanismes complémentaires :
- Les contrôles préventifs (Shift-Left & Admission) : bloquent immédiatement toute ressource non conforme avant même son instanciation (image non signée, conteneur privilégié, absence de quotas CPU/RAM, bucket S3/R2 public).
- Les contrôles détectifs et continus (Drift & Runtime) : auditent l’état réel du cluster ou du compte Cloud pour détecter les dérives de configuration et déclencher une alerte ou une remédiation.

2. Comparatif des moteurs Policy-as-Code en production
Le choix du moteur dépend de la topologie cible (multi-cloud Terraform/Pulumi vs clusters Kubernetes natifs) :
| Critère d’architecture | Kyverno (Kubernetes Native) | OPA Gatekeeper (Rego) | Checkov / Conftest (CI/CD IaC) |
|---|---|---|---|
| Langage de politique | YAML déclaratif natif K8s | Rego (DSL dédié déclaratif) | Python / YAML / Rego |
| Capacité de mutation | Native (mutate labels, quotas, seccomp) | Supportée mais complexe | Non (analyse statique pré-déploiement) |
| Génération de ressources | Oui (generate NetworkPolicy, Quota) | Non (nécessite contrôleur tiers) | Non |
| Empreinte opérationnelle | Faible (adoption rapide par les équipes) | Moyenne (courbe d’apprentissage Rego) | Nulle en runtime (exécuté dans le runner CI) |
| Cas d’usage privilégié | Guardrails K8s, auto-baseline réseau | Politiques transverses multi-systèmes | Validation Terraform, Dockerfile, Helm en PR |
3. Implémentation d’un Guardrail bloquant et mutant avec Kyverno
Un guardrail efficace ne se contente pas de dire « non » : il applique des valeurs par défaut sûres (Mutation) pour soulager les équipes produit, et bloque uniquement les violations critiques (Validation).
Voici une politique ClusterPolicy de production imposant l’exécution non-root, le profil RuntimeDefault Seccomp et la présence obligatoire de limites mémoire/CPU :
apiVersion: kyverno.io/v1
kind: ClusterPolicy
metadata:
  name: enforce-baseline-hardening
  annotations:
    policies.kyverno.io/title: Enforce Container Hardening & Cgroups Quotas
    policies.kyverno.io/severity: high
spec:
  validationFailureAction: Enforce
  background: true
  rules:
    - name: mutate-default-seccomp
      match:
        any:
          - resources:
              kinds: ["Pod"]
      mutate:
        patchStrategicMerge:
          spec:
            securityContext:
              +(seccompProfile):
                +(type): RuntimeDefault
    - name: validate-non-root-and-limits
      match:
        any:
          - resources:
              kinds: ["Pod"]
      validate:
        message: "Tout conteneur doit définir runAsNonRoot=true et des limites CPU/RAM explicites."
        pattern:
          spec:
            containers:
              - securityContext:
                  runAsNonRoot: true
                  allowPrivilegeEscalation: false
                resources:
                  limits:
                    memory: "?*"
                    cpu: "?*"
4. Intégration Shift-Left et tests unitaires des politiques
Un guardrail non testé est une panne en attente. Avant de passer une règle de Audit à Enforce sur un cluster de production, trois étapes sont indispensables :
- Dry-run sur l’existant : analyser les rapports
PolicyReportgénérés en modeAuditpendant 7 jours pour identifier les faux positifs. - Exécution en CI locale : permettre aux développeurs de tester leurs manifestes en moins de deux secondes sur leur poste ou dans la Pull Request.
- Mécanisme de Break-Glass audité : prévoir une exemption temporaire signée (via label ou namespace dédié) qui déclenche systématiquement une trace immuable dans le SIEM.
| Commande | Description |
|---|

5. Synthèse architecturale
La gouvernance Cloud réussie est invisible au quotidien : en automatisant 95 % des invariants d’infrastructure via des politiques déclaratives (quotas, chiffrement, isolation réseau, provenance des images), les revues d’architecture cessent d’être des tribunaux administratifs pour redevenir des sessions d’ingénierie à haute valeur ajoutée.