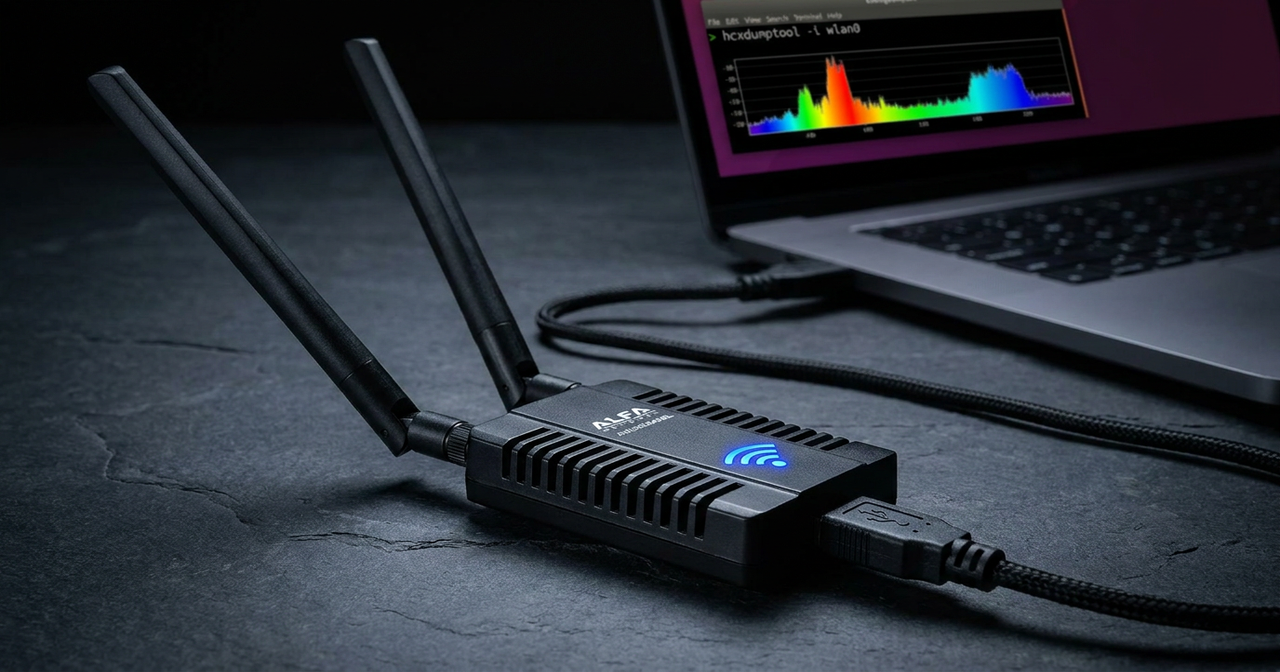
1. À quoi ça sert : La Carte Réseau de Référence pour l’Audit Wi-Fi 6E (2,4 / 5 / 6 GHz)
Les contrôleurs Wi-Fi internes des ordinateurs portables modernes (Intel AX200/AX210) bloquent fréquemment l’injection de trames ou le mode moniteur sur les bandes 5 GHz et 6 GHz en raison des restrictions réglementaires codées dans leur firmware. Pour auditer proprement une infrastructure sans fil moderne, l’ingénieur sécurité utilise un adaptateur USB externe doté d’un pilote mac80211 directement pris en charge dans le noyau Linux (in-kernel driver).
L’Alfa Network AWUS036AXML s’est imposé comme le successeur moderne du célèbre AWUS036ACH (Realtek RTL8812AU) grâce à son chipset MediaTek MT7921AU :
- Prise en charge Tri-Bande complète :
2,4 GHz,5 GHzet6 GHz(Wi-Fi 6E / 802.11ax) ; - Pilote officiel
mt7921uintégré nativement au noyau Linux à partir de la version5.18+(zéro compilation DKMS instable) ; - Support complet du Mode Moniteur, de l’injection de paquets 802.11, du mode Point d’Accès virtuel et d’un connecteur RP-SMA haute sensibilité associé au Bluetooth 5.2.

2. Comment l’utiliser en Audit 802.11 avec hcxdumptool et hcxtools
Dans un test d’intrusion Wi-Fi autorisé, l’outil moderne de référence n’est plus seulement airodump-ng, mais le couple hcxdumptool et hcxtools développé par ZerBea, qui capture les identifiants PMKID (Client-less attack sur le premier message RSN IE du point d’accès) ainsi que les poignées de main EAPOL au format .pcapng unifié :
| Étape de l’Audit | Commande Linux | Ce qui est Vérifié Techniquement |
|---|---|---|
| 1. Passage en mode moniteur propre | sudo ip link set wlan0 down && sudo iw dev wlan0 set type monitor && sudo ip link set wlan0 up | Bascule l’interface mt7921u en écoute brute 802.11 (avec en-têtes radiotap). |
| 2. Capture PMKID & Handshakes | sudo hcxdumptool -i wlan0 -w audit_wifi.pcapng --rds=1 -F | Évalue si les bornes WPA2 exposent un PMKID dérivable de la clé PSK sans même qu’un client ne soit connecté. |
| 3. Conversion pour audit d’entropie | hcxpcapngtool -o audit.hc22000 audit_wifi.pcapng | Extrait les condensats au format unifié Hashcat Mode 22000 (WPA-PBKDF2-PMKID+EAPOL). |
| 4. Vérification de robustesse | hashcat -m 22000 audit.hc22000 wordlist.txt | Prouve empiriquement si la phrase secrète d’un SSID résiste aux dictionnaires standards. |
3. Contre-Mesures Blue Team : Neutraliser hcxdumptool et le Cassage Hors-Ligne
- Activer WPA3-SAE (Simultaneous Authentication of Equals) : Contrairement à WPA2-PSK où toute personne capturant un PMKID ou un 4-Way Handshake peut tester des millions de mots de passe hors-ligne sur ses GPU, l’échange Dragonfly (SAE) de WPA3 impose une négociation cryptographique interactive à chaque tentative, rendant
hcxdumptool+Hashcat -m 22000inopérants. - Désactiver le mode de transition WPA2/WPA3 (Transition Mode) sur les SSID sensibles : Si un même SSID accepte à la fois WPA3-SAE et WPA2-PSK pour rétrocompatibilité, un auditeur peut forcer un client à rétrograder en WPA2 ou intercepter le PMKID émis sur la balise WPA2. Créez plutôt un SSID distinct isolé pour les équipements anciens.
- Imposer IEEE 802.11w (PMF = Required) : Empêche toute injection de trames
DeauthenticationouDisassociationdestinées à accélérer la capture d’une reconnexion EAPOL.
Sources
- Documentation officielle Alfa Network : AWUS036AXML (MediaTek MT7921AU Wi-Fi 6E)
- Guide de référence Linux Wireless : Liste des chipsets USB Wi-Fi pour le Mode Moniteur (morrownr)
- Dépôt GitHub officiel : hcxdumptool (ZerBea)
- Dépôt GitHub officiel : hcxtools (Conversion PCAPNG vers Hashcat 22000)
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome