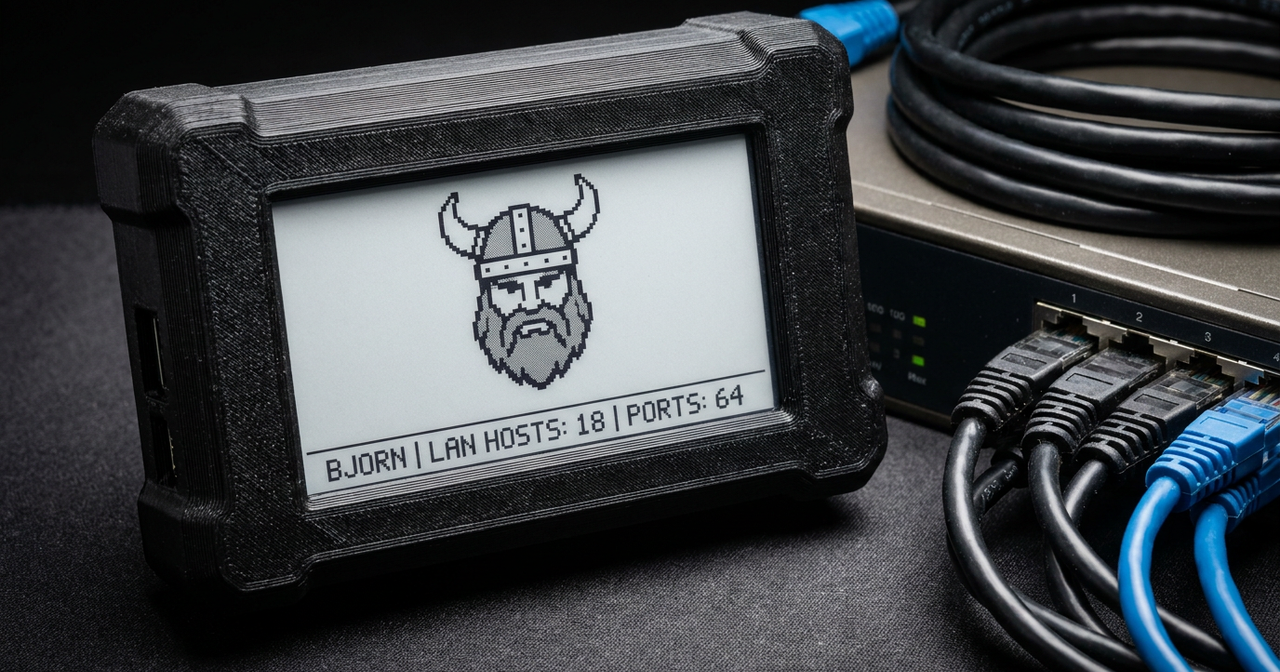
1. Qu’est-ce que Bjorn ? L’Auditeur Réseau LAN Autonome
Alors que les outils radio se concentrent sur le spectre 802.11, Bjorn (créé par infinition) est un outil d’audit réseau IP (Couches L2 à L7) autonome tournant sur Raspberry Pi Zero 2W avec un écran E-Ink 2.13 pouces. Dès qu’il est connecté à un segment LAN autorisé (via Wi-Fi client ou adaptateur USB-Ethernet RJ45), il orchestre automatiquement la découverte de la topologie locale sans nécessiter d’ordinateur portable.

2. Fonctionnalités d’Audit Interne & Architecture
Bjorn automatise les vérifications qu’un administrateur système ou auditeur effectue manuellement lors d’une revue d’hygiène LAN :
| Module d’Audit | Protocole Ciblé | Objectif en Audit Défensif |
|---|---|---|
| Host Discovery | ARP Sweep / Ping | Recenser les équipements non documentés (Shadow IT, IoT fantômes) |
| Port Scanning | TCP Syn / Connect (nmap) | Identifier les ports d’administration exposés par erreur sur le LAN |
| Audit de Partages | SMB (445), FTP (21) | Détecter les partages réseau accessibles en lecture anonyme (Guest) |
| Vérification d’Identifiants | SSH (22), Telnet, SQL | Repérer les comptes par défaut oubliés sur des équipements embarqués |
3. Contre-Mesures Blue Team : Détecter et Bloquer un Scanner LAN
Face à un outil de reconnaissance automatisé comme Bjorn, une architecture réseau Zero-Trust s’appuie sur trois verrous :
- Micro-segmentation VLAN & Isolation Client : Séparer strictement les postes utilisateurs, les objets IoT et les serveurs d’infrastructure. Un équipement branché sur un port d’accès ne doit jamais pouvoir scanner directement le sous-réseau d’administration.
- Détection ARP Spoofing / Port Scan (Suricata / Zeek) : Un balayage séquentiel des ports
22,445,3389sur l’ensemble d’un/24génère une signature immédiate de Horizontal Port Scan dans votre sonde IDS/NDR. - Désactivation de SMBv1/Guest et Authentification par Clé SSH : Interdire les accès invités sur les NAS et imposer
PasswordAuthentication nodanssshd_configrend inopérante toute vérification d’identifiants par défaut.
Sources
- Dépôt officiel Bjorn : Autonomous Network Scanning Tool (GitHub)
- Guide ANSSI : Recommandations de sécurité relatives à un système GNU/Linux
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome