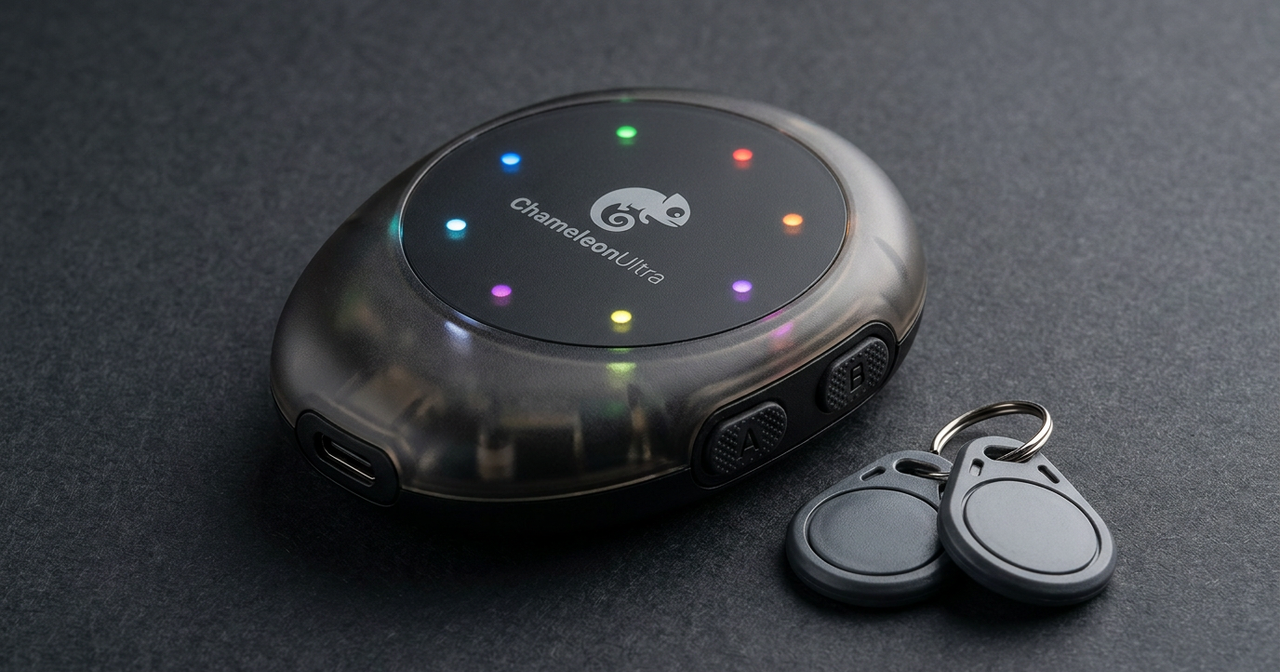
1. Qu’est-ce que le ChameleonUltra ?
Alors que le Proxmark3 est un instrument de laboratoire complet, le ChameleonUltra est un émulateur et lecteur RFID/NFC ultra-compact au format porte-clés, articulé autour d’un SoC Nordic nRF52840 (ARM Cortex-M4F + Bluetooth Low Energy 5.0). Il intègre dans un boîtier de quelques grammes deux antennes dédiées (125 kHz LF et 13,56 MHz HF), une batterie LiPo rechargeable en USB-C et 8 emplacements (slots) virtuels repérés par une couronne de LEDs RVB.

2. Diagnostic des Lecteurs Muraux : Le Test MFKey32
En audit de sécurité physique, le ChameleonUltra permet de tester non seulement les badges, mais surtout le comportement du lecteur mural lui-même :
- Lorsqu’il est présenté devant un lecteur Mifare Classic, il enregistre les défis cryptographiques (
nonces) envoyés par le lecteur ; - L’algorithme MFKey32 permet alors de vérifier si le lecteur tente de s’authentifier avec des clés de secteur personnalisées ou s’il utilise encore les clés d’usine publiques (
FF FF FF FF FF FF).
| Caractéristique | Spécification ChameleonUltra | Usage en Audit EDC |
|---|---|---|
| Emplacements Virtuels | 8 Slots combinés (8 HF + 8 LF) | Tester différents profils d’accès (visiteur, employé, parking) avec un seul porte-clés |
| Connectivité | USB-C + BLE 5.0 (Application mobile ou CLI) | Paramétrage instantané sur le terrain sans sortir d’ordinateur |
| Autonomie | Plusieurs semaines en veille | Toujours opérationnel dans une trousse EDC d’auditeur |
3. Contre-Mesures Blue Team : Détecter l’Émulation & Chiffrer l’Application
- Vérification cryptographique applicative (DESFire EV3 + SAM AV3) : Un émulateur générique ne peut pas reproduire une clé secrète AES-128 stockée dans un élément sécurisé matériel certifié Common Criteria EAL5+.
- Rotation des clés de diversification par badge : Chaque badge d’employé doit posséder une clé diversifiée unique dérivée de son UID et d’une clé maîtresse stockée dans un module matériel de sécurité (NXP SAM AV3) côté lecteur, empêchant toute compromission globale en cas de perte d’un badge.
Sources
- Dépôt officiel ChameleonUltra : Firmware & Hardware Open-Source (GitHub)
- Documentation NXP : MIFARE DESFire EV3 & SAM AV3 Architecture
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome