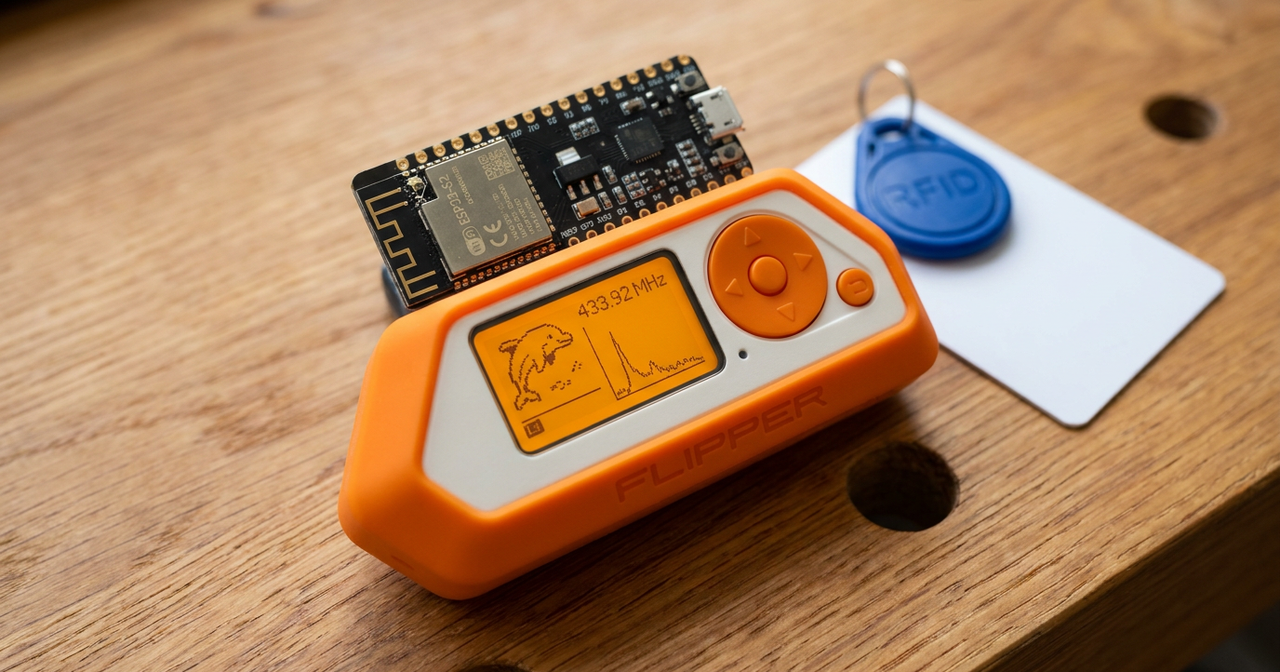
Dévoilé sur Kickstarter en août 2020 puis livré à grande échelle à partir de 2022, le Flipper Zero s’est imposé comme l’outil de diagnostic multi-protocole de référence pour l’audit de sécurité physique et radiofréquence : un boîtier durci de poche réunissant Sub-GHz (TI CC1101), RFID Basse Fréquence (125 kHz), NFC Haute Fréquence (13,56 MHz), Infrarouge TX/RX, iButton (1-Wire), émulation clavier USB HID (BadUSB) et port d’extension GPIO autour d’un microcontrôleur ultra-basse consommation STM32WB55RG.
1. Architecture Matérielle : Pourquoi le STM32WB55 Reste une Référence d’Intégration
Contrairement aux outils basés sur des microcontrôleurs généralistes gourmands en énergie, le Flipper Zero repose sur une architecture matérielle conçue sur mesure pour la fiabilité radio et l’autonomie (jusqu’à 7 à 10 jours sur sa batterie LiPo interne de 2000 mAh) :
- Cœur Dual-Core STM32WB55RG : associe un processeur applicatif ARM Cortex-M4 à 64 MHz (
1 Mode Flash,256 Kode SRAM) et un coprocesseur Cortex-M0+ dédié à la pile radio Bluetooth Low Energy 5.0. - Écran LCD monochrome transflectif (
128 × 64 px) : parfaitement lisible en plein soleil avec une consommation inférieure à0,4 mAlorsque le rétroéclairage orange est coupé. - Sous-système Radio Sub-GHz (
Texas Instruments CC1101) : doté d’un réseau d’adaptation d’antenne interne calibré pour les bandes ISM300–348 MHz,387–464 MHz(dont le433,92 MHzeuropéen) et779–928 MHz(868 MHzEurope /915 MHzUS). - Double pile de contrôle d’accès sans contact :
- RFID LF
125 kHz(antenne bobinée dédiée sur le dessous du boîtier) : lecture, écriture et émulation des badgesEM4100,HID ProxetIndala. - NFC HF
13,56 MHz(ST25R3916) : prise en charge native d’ISO-14443A/B,Mifare Classic,Mifare Ultralight,NTAGet lecture des métadonnéesDESFire.
- RFID LF
- Connecteur GPIO 18 broches (
3,3 V/5 V) : permet d’enficher en une seconde la Wi-Fi Devboard officielle (ESP32-S2) pour le débogageBlack Magic Probe(SWD/JTAG) ou l’analyse Wi-Fi802.11, ainsi que des modules externes (NRF24,ESP32-S3,GPS,SAMY).

2. Cinq Scénarios d’Utilisation en Audit & Administration Terrain
| Scénario Opérationnel | Module Mobilisé | Fonctionnement Technique & Objectif du Test |
|---|---|---|
1. Vérification des automatismes Sub-GHz (433,92 / 868 MHz) | Sub-GHz -> Read / Frequency Analyzer | Identifier immédiatement la fréquence exacte d’un émetteur et vérifier s’il utilise un code statique vulnérable au rejeu (Princeton, CAME 12-bit, Linear) ou un code tournant chiffré (Rolling Code). |
2. Audit des badges d’accès bâtiment (125 kHz & 13,56 MHz) | 125 kHz RFID & NFC (ST25R3916) | Tester si le contrôleur de porte se contente de lire l’UID public d’un badge ou s’il vérifie cryptographiquement les secteurs chiffrés (Mifare DESFire EV2/EV3). |
| 3. Pont Série UART & Débogage SWD via GPIO | GPIO -> USB-UART Bridge / DAP Link | Utiliser le Flipper Zero comme adaptateur USB-vers-UART (3,3 V) de poche pour accéder à la console série d’un routeur ou d’un équipement IoT sans convertisseur FTDI séparé. |
4. Clé de sécurité matérielle U2F & Automatisation BadUSB | U2F & BadUSB (DuckyScript) | S’authentifier en double facteur matériel (FIDO U2F) sur ses comptes d’administration ou exécuter un script de configuration clavier automatisé depuis la carte MicroSD. |
| 5. Maintenance Infrarouge universelle en salle serveur / réunion | Infrared -> Universal Remotes / Learn | Piloter ou diagnostiquer un climatiseur de baie informatique, un vidéoprojecteur ou un écran d’affichage dynamique dont la télécommande d’origine est introuvable. |
3. Contre-Mesures Blue Team : Durcir son Infrastructure face au Flipper Zero
Lors d’un audit physique autorisé, le Flipper Zero met en lumière trois dettes techniques majeures qu’il est indispensable de corriger :
- Bannir les télécommandes radio à code fixe (
OOK/ASKnon authentifié) : Tout portail, barrière ou prise commandée fonctionnant en433,92 MHzsans compteur de synchronisation chiffré est rejouable en quelques secondes. Migrez vers des récepteurs bidirectionnels chiffrés (AES-128). - Éradiquer les badges
125 kHz(EM4100) etMifare Classic(Crypto-1) : Les badges basse fréquence ne possèdent aucune cryptographie, et l’algorithmeCrypto-1de Mifare Classic est cassé depuis 2008. Standardisez vos accès sur Mifare DESFire EV3 en modeEAP/OSDP v2chiffré entre le lecteur et la centrale. - Filtrer les périphériques USB composites (
USBGuard/ GPO Device Control) : L’activation de politiques de liste blanche matérielle USB empêche un périphérique non répertorié de s’annoncer soudainement comme un clavier HID sur un poste de travail ou un serveur.
Sources
- Flipper Zero Official Documentation : Hardware Architecture, Sub-GHz, RFID, NFC & GPIO
- Dépôt GitHub Officiel : Flipper Zero Firmware (STM32WB55 Open-Source OS)
- Schémas électroniques officiels : Flipper Zero Hardware Schematics & CC1101 RF Front-End
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome