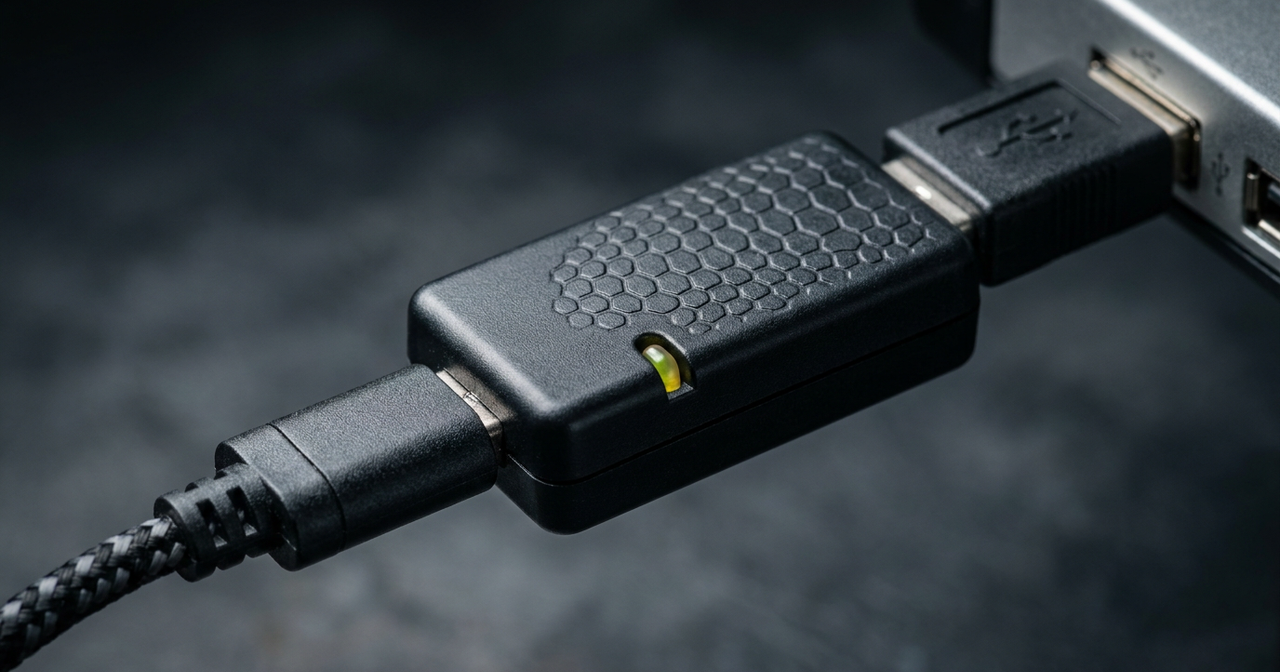
1. Anatomie du Hak5 Key Croc : L’Audit USB HID en Coupure
Contrairement à un injecteur BadUSB ponctuel que l’on branche quelques secondes, le Hak5 Key Croc combine un enregistreur de frappes matériel (Hardware Keylogger) et un injecteur HID intelligent propulsé par un processeur Quad-Core ARM sous Linux avec 8 Go de stockage SSD interne.
Intercalé entre le câble USB d’un clavier filaire et le port USB d’une station de travail, il clone dynamiquement le VID/PID (Vendor ID / Product ID) du clavier légitime pour demeurer transparent aux yeux de l’inventaire matériel.

2. Déclenchement Contextuel par Mot-Clé (MATCH)
La particularité technique du Key Croc réside dans son moteur d’analyse lexicale en temps réel : plutôt que d’exécuter une charge utile à l’aveugle lorsque la session est verrouillée, il attend qu’une séquence précise de touches soit tapée par l’utilisateur légitime (par exemple sudo , ssh ou l’ouverture d’un terminal) pour injecter instantanément une commande additionnelle pendant que la session dispose des privilèges élevés.
| Fonctionnalité | Implémentation Technique | Risque Démontré en Audit |
|---|---|---|
| Clonage d’Identité USB | Copie automatique des descripteurs idVendor / idProduct du clavier branché en amont | Contournement des listes blanches USB basées uniquement sur le couple VID/PID |
Déclencheur MATCH | Expressions régulières évaluées sur le tampon de frappes HID | Exécution d’actions uniquement lorsqu’une session administrateur est active |
| Mode Arming Sécurisé | Accès au disque interne uniquement après pression d’un bouton caché sous le châssis | Protection des données d’audit en cas de découverte physique |
3. Contre-Mesures Blue Team : Protection Physique & MFA FIDO2
- Authentification Matérielle FIDO2 / WebAuthn (YubiKey) : Même si un enregistreur matériel capture un mot de passe tapé au clavier, il est incapable de cloner la signature cryptographique asymétrique générée par une clé de sécurité FIDO2 avec présence physique requise (
Touch). - Verrouillage des baies arrières des postes en libre-service : Sur les bornes d’accueil, postes d’atelier ou consoles serveur (KVM), sceller physiquement les ports USB arrières empêche l’interposition d’un adaptateur en coupure.
- Surveillance des déconnexions USB (
udev/ Sysmon Event ID 6416) : Toute déconnexion suivie d’une reconnexion d’un clavier filaire en dehors des heures ouvrées sur un poste sensible doit lever une alerte SOC.
Sources
- Documentation officielle Hak5 : Key Croc
- Standard FIDO2 / WebAuthn : Protection contre le rejeu d’identifiants
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome