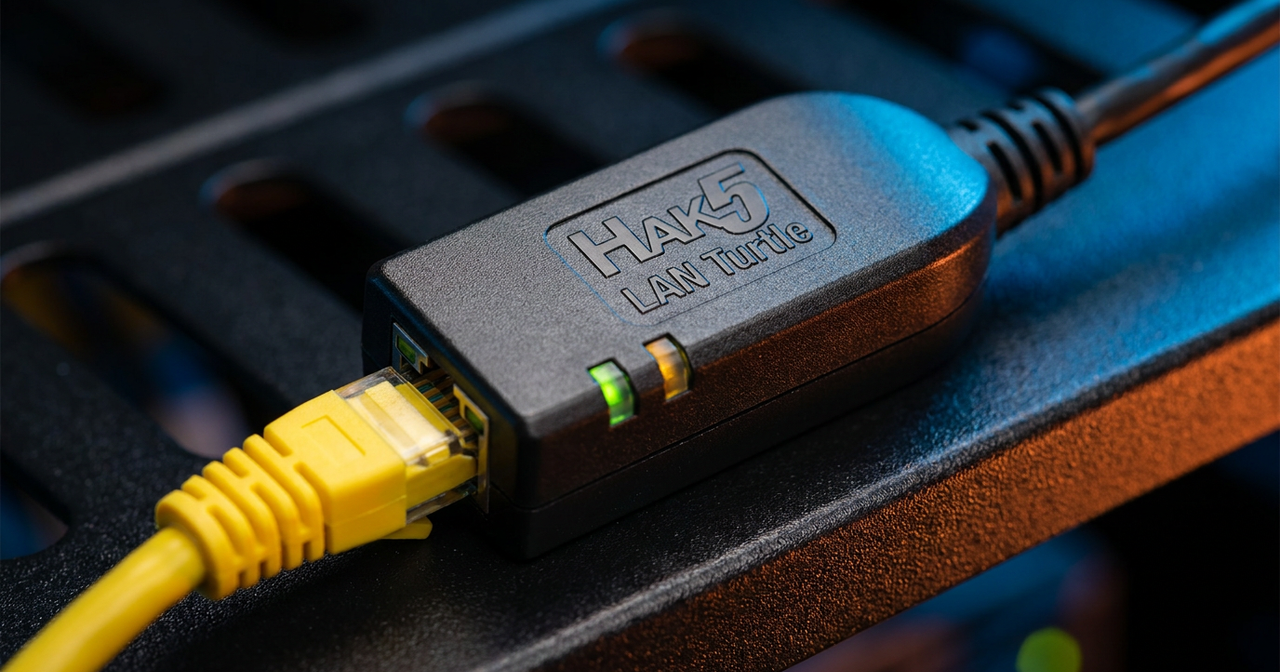
1. Architecture de la Hak5 LAN Turtle
Sous l’apparence d’un simple adaptateur USB vers Ethernet RJ45, la Hak5 LAN Turtle abrite un système sur puce réseau complet exécutant une distribution Linux embarquée basée sur OpenWrt. Alimentée par le port USB d’un hôte ou d’un chargeur, elle expose en interne deux interfaces réseau reliées par routage ou pontage :
- L’interface USB émulant une carte réseau (
CDC Ethernet/RNDIS) côté machine hôte ; - Le contrôleur physique
eth1connecté au câble RJ45 vers le commutateur d’entreprise.

2. Cas d’Usage en Audit & Administration Réseau
Dans le cadre d’un test d’intrusion autorisé (Red Team) ou d’une sonde de diagnostic déportée, la LAN Turtle permet :
| Fonctionnalité | Mécanisme Technique | Usage en Audit de Sécurité |
|---|---|---|
| Sonde d’Accès Distant | Tunnel sortant SSH Reverse (autossh) ou WireGuard | Maintenir un point de diagnostic sécurisé vers un sous-réseau distant derrière un NAT |
| Inventaire LLDP / DHCP | Écoute des annonces de commutateur et baux DHCP | Vérifier la segmentation effective entre VLAN Bureautique et VLAN Serveurs |
| Test de Résilience DNS | Évaluation de la résolution locale sur l’interface USB | Tester le comportement d’un poste face à des réponses DNS non signées (sans DNSSEC) |
3. Contre-Mesures Blue Team : Détection USB & Réseau
- Politique de contrôle des périphériques USB (GPO / udev / USBGuard) : Bloquer l’instanciation automatique de nouvelles cartes réseau USB (
USB Class 02h : Communications and CDC Control) non inscrites sur la liste blanche matérielle de l’entreprise. - Dynamic ARP Inspection (DAI) & DHCP Snooping : Sur le commutateur, associer chaque port à une seule adresse MAC autorisée (
Port Security) et rejeter toute réponse DHCP émise depuis un port d’accès utilisateur. - Filtrage Egress strict : N’autoriser les flux sortants (SSH
22/tcp, UDP51820) que depuis les bastions d’administration identifiés.
Sources
- Documentation officielle Hak5 : LAN Turtle
- Framework USBGuard : Protection contre les périphériques USB non autorisés
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome