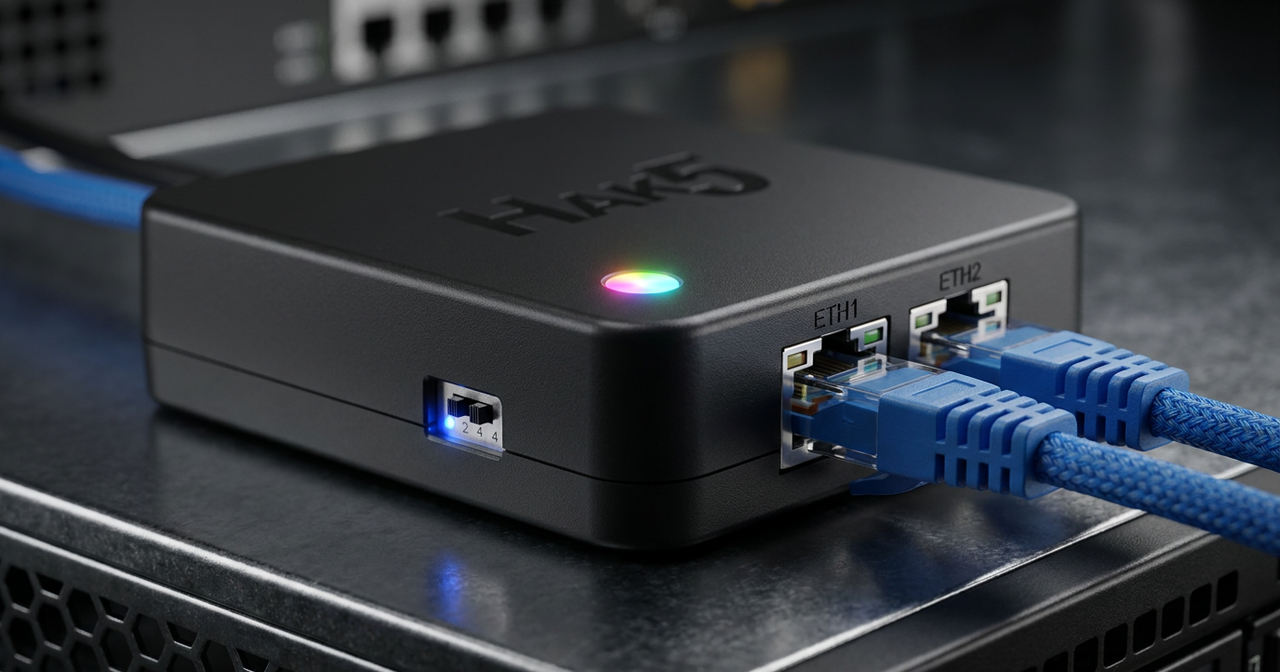
1. Pourquoi un Tap Réseau Inline ? Le Rôle du Packet Squirrel
Lorsqu’on audite un équipement industriel, un téléphone IP ou une passerelle IoT dépourvue d’interface shell, il est impossible d’y installer tcpdump. Si le commutateur local ne dispose pas de port miroir (SPAN / Port Mirroring), le Hak5 Packet Squirrel s’insère physiquement en coupure (Inline) entre l’équipement cible et le switch via ses deux ports Ethernet RJ45 (ETH1 et ETH2).

2. Modes Opérationnels Pilotés par Sélecteur Physique
Le Packet Squirrel dispose d’un commutateur matériel à 4 positions permettant de changer de profil sans interface graphique :
| Position Switch | Mode Opérationnel | Fonction Technique |
|---|---|---|
| Position 1 | Capture PCAP Transparente | Pont couche 2 (br-lan) totalement invisible + enregistrement tcpdump sur clé USB |
| Position 2 | Tunnel VPN Matériel | Encapsulation automatique de tous les flux de l’équipement cible dans un tunnel WireGuard/OpenVPN |
| Position 3 | Audit DNS / Flux Non Chiffrés | Vérification des requêtes en clair (HTTP, MQTT sans TLS, Telnet, SNMPv1/v2c) émises par un objet connecté |
| Position 4 | Mode Arming (SSH / Web UI) | Récupération des fichiers .pcap pour analyse approfondie sous Wireshark |
3. Contre-Mesures Blue Team : Chiffrement de Bout en Bout & MACsec
- Zéro protocole en clair sur le LAN (mTLS / TLS 1.3) : Un tap réseau en coupure ne voit que du trafic chiffré illisible si toutes vos communications internes (API, MQTT, Syslog, bases de données) imposent TLS 1.3 avec vérification stricte des certificats.
- Surveillance des coupures de lien (
Link FlapSNMP/Syslog) : L’insertion physique d’un boîtier en coupure provoque inévitablement une perte de porteuse (Link DownpuisLink Up) de quelques secondes sur le port du switch, devant déclencher une alerte NOC sur les segments critiques. - IEEE 802.1AE (MACsec) : Le chiffrement couche 2 point-à-point entre la carte réseau de l’hôte et le port du commutateur empêche toute inspection ou injection par un boîtier intercalé sur le câble cuivre.
Sources
- Documentation officielle Hak5 : Packet Squirrel Mark II
- Wireshark User’s Guide : Analyse de captures réseau PCAP
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome