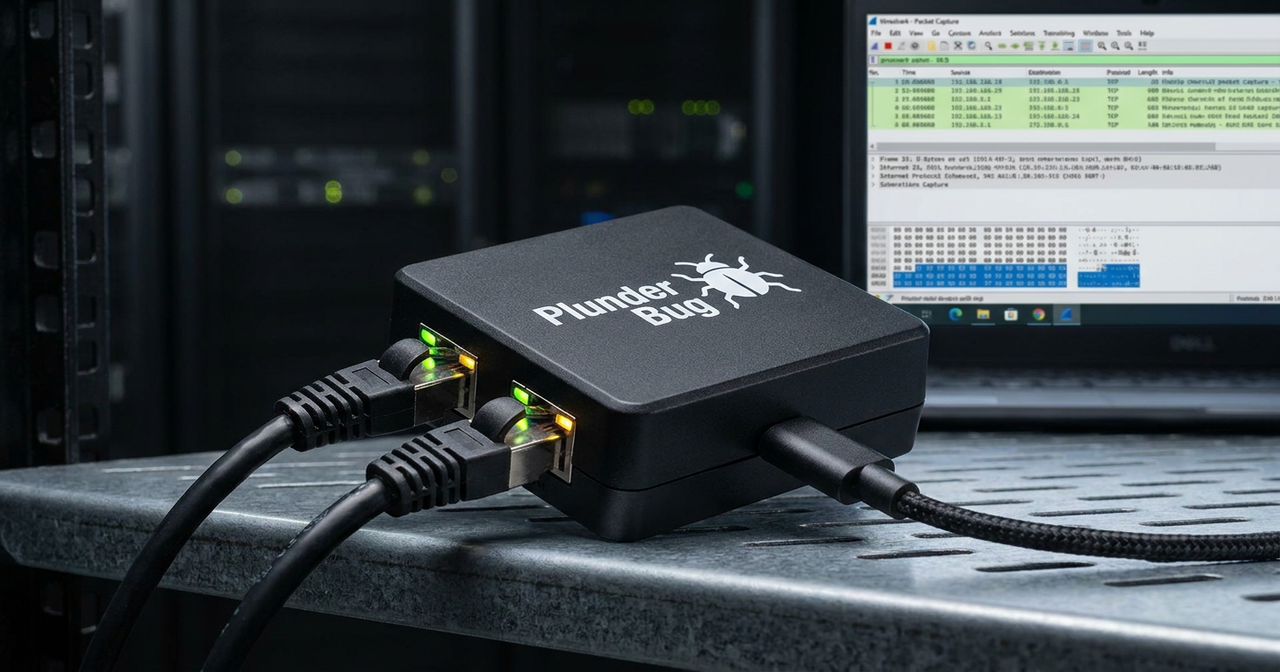
1. À quoi ça sert : Un « LAN Tap » Intelligent avec Carte Réseau USB-C Intégrée
Lorsqu’un ingénieur réseau ou un auditeur souhaite inspecter le trafic réel d’un équipement filaire fermé (caméra IP PoE, automate industriel, visiophone SIP, imprimante réseau) sans avoir accès à la configuration SPAN / Port Mirroring du commutateur, il doit s’insérer physiquement en coupure sur le câble RJ45.
Sorti en septembre 2019 (Documentation officielle Hak5 Plunder Bug), le Hak5 Plunder Bug modernise le LAN Tap classique en intégrant directement une puce de commutation et un contrôleur Ethernet vers USB-C dans un minuscule boîtier carré :
- Deux ports RJ45 placés en ligne entre l’équipement cible et le switch ;
- Un port USB-C qui se branche directement sur un ordinateur portable Linux/macOS/Windows ou sur un smartphone Android pour capturer les paquets dans Wireshark ou tcpdump sans avoir besoin d’un adaptateur Ethernet USB externe supplémentaire.

2. Comment l’utiliser en Audit : Mode Passif ( furtif ) vs Mode Actif
Le Plunder Bug dispose d’un petit interrupteur mécanique sous le boîtier qui permet de choisir entre deux comportements physiques sur l’interface USB-C :
| Mode du Commutateur | Comportement Électrique & Réseau | Cas d’Usage en Diagnostic ou Red Team |
|---|---|---|
| Mode Passif (Passive Tap : RX Only) | La ligne de transmission (TX) côté USB-C est matériellement coupée ; le port écoute uniquement le trafic répliqué (Promiscuous Mode) | Audit furtif : l’ordinateur d’analyse ne demande pas d’adresse IP en DHCP, n’émet aucune trame ARP/IPv6 et reste indétectable sur le réseau. |
| Mode Actif (Active Switch Mode) | Le Plunder Bug agit comme un micro-switch 3 ports standard ; le port USB-C peut recevoir et émettre des paquets | Interagir directement avec l’équipement testé, lancer un scan ciblé ou diagnostiquer une API locale. |
Commandes pratiques de capture sur Linux (tshark)
# Désactiver toute pile IP sur l'interface du Plunder Bug (ex: eth1) et activer le mode promiscuous
sudo ip link set dev eth1 up promisc on
sudo sysctl -w net.ipv6.conf.eth1.disable_ipv6=1

# Capturer les trames en anneau (10 fichiers de 50 Mo) pour analyse dans Wireshark
sudo tcpdump -i eth1 -nn -s 0 -C 50 -W 10 -w capture_plunderbug.pcap

3. Contre-Mesures Blue Team : Détecter et Neutraliser une Coupure Physique RJ45
- Détection de perte de lien (
Link FlapSNMP / Syslog) et alerte de débranchement : L’insertion physique d’un Plunder Bug impose de débrancher le câble RJ45 pendant quelques secondes, ce qui provoque une transitionLink Down -> Link Upet une coupure momentanée de l’alimentation PoE. Corrélée dans votre SIEM (Loki/Prometheus), toute coupure brève sur un port critique doit lever une alerte. - 802.1X EAP-TLS avec chiffrement de couche 2 (
IEEE 802.1AE MACsec) : En mode passif, le Plunder Bug n’émet aucun paquet et ne déclenche donc pas un simple Port Security basé sur le nombre d’adresses MAC. En revanche, si le lien est chiffré de bout en bout en MACsec ou si les flux applicatifs utilisent systématiquement TLS 1.3 / mTLS (HTTPS, RTSPS, SIPS), la capture.pcapne contient aucun secret en clair. - Négociation de vitesse (
100 Mbpsvs1 Gbps) : Le Plunder Bug opérant en Fast Ethernet (100BASE-TX), la rétrogradation soudaine d’un port habituellement synchronisé à1000 Mbpsvers100 Mbpssur le switch est un indicateur immédiat d’interposition matérielle.
Sources
- Documentation officielle Hak5 : Plunder Bug Smart LAN Tap & App Android
- Guide Wireshark : Ethernet Capture Setup & Passive LAN Taps
- Standard IEEE 802.1AE : Media Access Control (MAC) Security (MACsec)
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome