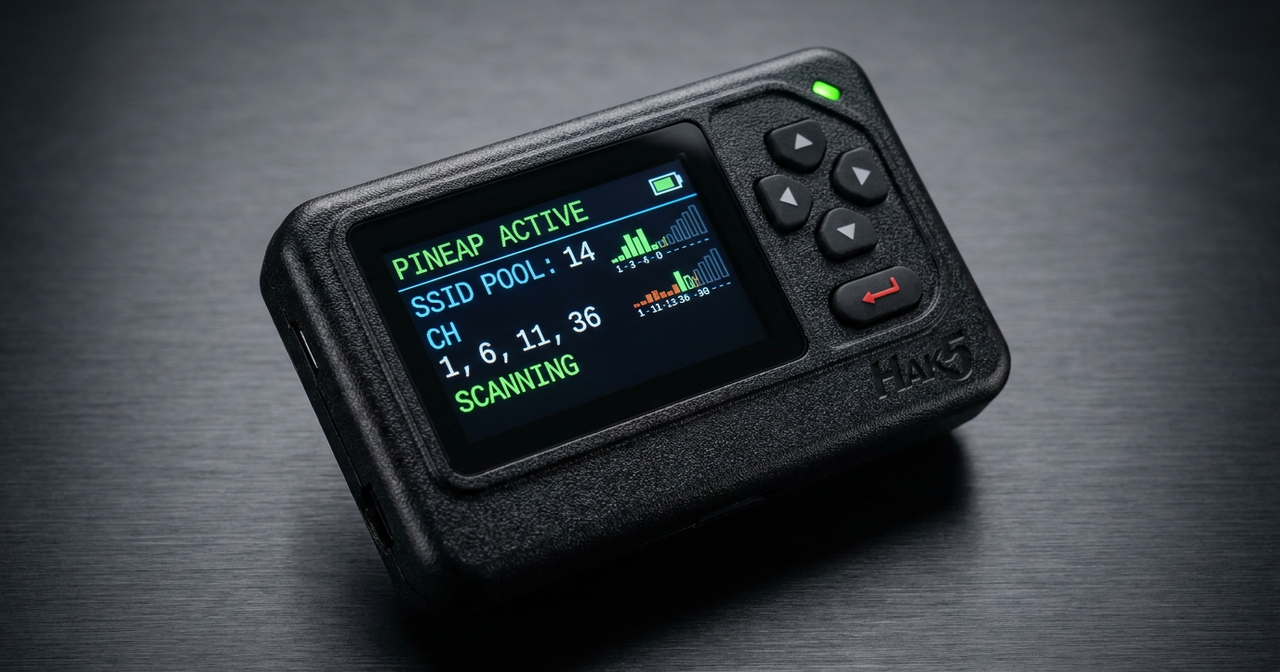
1. À quoi ça sert : Le Moteur PineAP dans un Boîtier de Bipeur Autonome
Annoncé par Hak5 (Documentation officielle WiFi Pineapple), le WiFi Pineapple Pager condense l’écosystème d’audit sans fil de la marque dans le format compact d’un bipeur de ceinture des années 1990. Alors qu’un WiFi Pineapple Mark VII classique requiert une batterie externe USB-C et un navigateur web déporté (smartphone ou ordinateur portable) pour être piloté, la déclinaison Pager intègre directement :
- Une architecture Wi-Fi tri-bande (
2,4 GHz,5 GHzet6 GHzWi-Fi 6E) associée au Bluetooth Low Energy ; - Un écran LCD couleur haute luminosité et un pavé directionnel physique permettant de lancer des campagnes de reconnaissance d’une seule main ;
- Une batterie LiPo interne, un moteur de vibration haptique et un buzzer discret qui alertent immédiatement l’auditeur lorsqu’une cible ou une sonde spécifique (SSID / MAC OUI) est détectée dans le périmètre.

2. Comment l’utiliser en Audit Physique & Cartographie Sans Fil
Lors d’une ronde de conformité radio (Wireless Site Survey) ou d’un exercice Red Team physique, le format bipeur modifie profondément la méthode d’intervention :
| Mode d’Utilisation | Fonctionnement sur le WiFi Pineapple Pager | Apport par rapport à un PC Portable |
|---|---|---|
| Chasse aux Points d’Accès Fantômes (Rogue AP Hunting) | Balayage continu des canaux 2,4 / 5 / 6 GHz avec alerte par vibration dès qu’un BSSID non autorisé annonce le SSID de l’entreprise | L’ingénieur sécurité marche les mains libres dans les couloirs et localise la borne illégitime au bargraphe RSSI. |
| Inventaire des Périphériques IoT & Caméras Sans Fil | Filtrage passif par préfixe constructeur (MAC OUI) et canal d’émission | Identification rapide des équipements connectés sur le Wi-Fi invité ou hors VLAN IoT. |
| Audit d’Exposition Client (PineAP Recon) | Observation des requêtes de recherche de réseaux (Directed Probe Requests) et test de reconnexion automatique | Validation sur le terrain des politiques MDM (suppression des SSID ouverts et aléatoirisation MAC). |
| Exécution de Payloads Automatisés | Déclenchement de scripts DuckyScript / Bash via les 4 boutons en façade | Zéro connexion SSH ou interface web nécessaire pendant la marche. |
3. Contre-Mesures Blue Team : Face aux Auditeurs Tri-Bande (2,4 / 5 / 6 GHz)
- Migration vers le Wi-Fi 6E / WPA3 avec 802.11w obligatoire : Sur la bande des 6 GHz (Wi-Fi 6E), la norme impose nativement WPA3-SAE (ou WPA3-Enterprise) ainsi que le chiffrement des trames de gestion (IEEE 802.11w PMF), ce qui neutralise structurellement les attaques par désauthentification forgée.
- Activation de la randomisation d’adresse MAC par réseau (MDM iOS / Android / Windows 11) : Assurez-vous que la flotte mobile génère une adresse MAC aléatoire distincte pour chaque SSID afin d’empêcher le pistage physique par empreinte radio.
- Verrouillage du profil 802.1X sur le certificat de l’autorité interne (
EAP-TLS) : Interdisez toute connexion automatique à un réseau d’entreprise si le certificat présenté par le serveur RADIUS n’est pas signé par votre PKI interne.
Sources
- Documentation officielle Hak5 : Écosystème WiFi Pineapple & PineAP
- Portail produit Hak5 : Spécifications du WiFi Pineapple Pager
- Wi-Fi Alliance : Sécurité WPA3 et exigences de la bande 6 GHz (Wi-Fi 6E)
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome