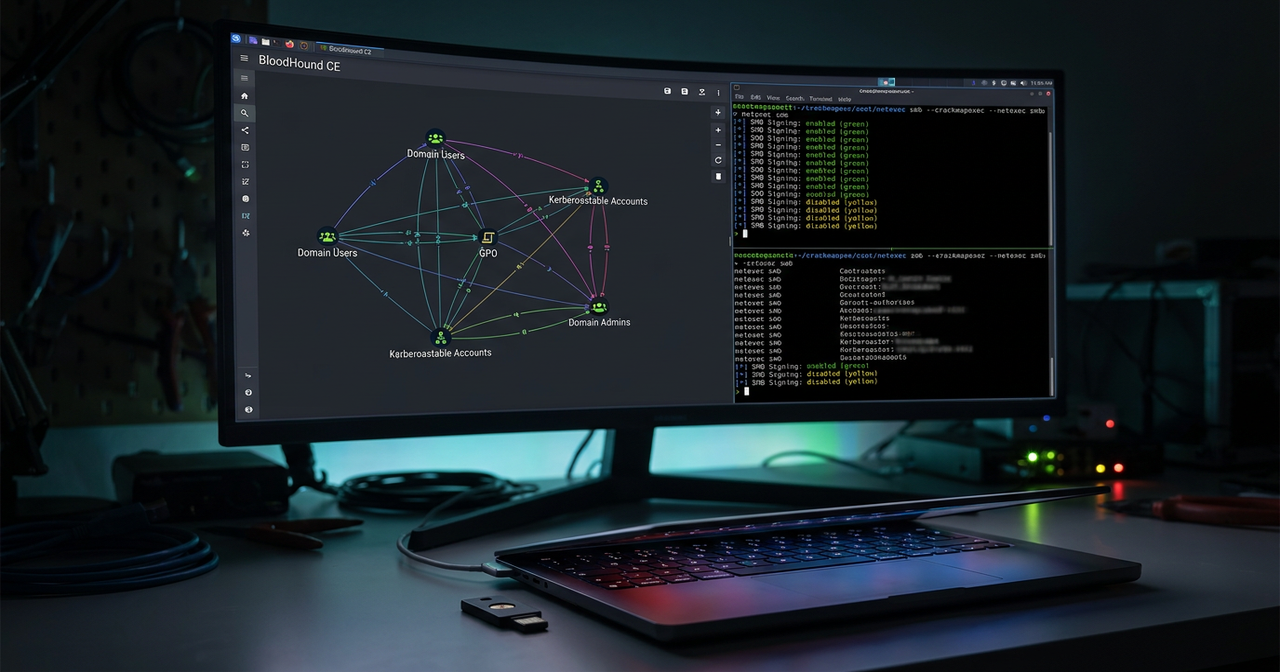
Note d’évolution (Publié en juillet 2018 · Mis à jour en octobre 2026) : Sur un réseau local d’entreprise ou un laboratoire hybride, la sécurité ne dépend pas uniquement du pare-feu périmétrique, mais de la configuration des protocoles internes (SMB, NTLM, Kerberos, LDAP, LLMNR/mDNS). Cet article présente les quatre outils incontournables d’audit interne avec l’état de leurs dépôts GitHub en 2026.
1. Comment un Réseau Local se Compromet de l’Intérieur (et comment l’auditer)
Lorsqu’un auditeur branche une machine sur un VLAN interne, il n’exploite presque jamais de faille matérielle exotique : il interroge les protocoles de résolution de noms par diffusion (Multicast), vérifie la signature des partages de fichiers SMB et cartographie les chemins de délégation Active Directory.

2. Les 4 Piliers de l’Audit Interne (Rôle, Dates GitHub 2026 & Défense)
| Outil & Dépôt Officiel | Historique & Statut GitHub | À quoi ça sert & Comment l’utiliser | Contre-Mesure Définitive (Blue Team) |
|---|---|---|---|
| Impacket (Fortra / Core Security) | Créé en 2003 · Très activement maintenu en 2026 (Impacket v0.12+, 14k+ stars) | Bibliothèque Python de référence permettant d’implémenter et de tester bas niveau les protocoles SMB1-3, MSRPC, Kerberos, LDAP et NTLM (GetNPUsers.py, GetUserSPNs.py, ntlmrelayx.py). | Activer SMB Signing et LDAP Signing + Channel Binding sur l’ensemble des serveurs et postes clients. |
| NetExec (nxc) (Successeur officiel de CrackMapExec) | CrackMapExec né en 2015 · Repris sous NetExec en 2023–2026 (commits quotidiens) | Couteau suisse d’inventaire et de vérification de conformité multi-protocole (SMB, LDAP, WinRM, SSH, MSSQL) sur des sous-réseaux entiers en une seule commande. | Segmenter les VLAN pour interdire le trafic SMB (445/tcp) et WinRM (5985/tcp) de poste client à poste client (Peer-to-Peer blocking). |
| Responder (Laurent Gaffié) | Créé en 2012 · Maintenu sur lgandx/Responder (v3.1.4+ en 2025–2026) | Analyseur et serveur de test pour les protocoles de résolution de noms locaux LLMNR (UDP 5355), NBT-NS (UDP 137), mDNS (UDP 5353) et WPAD. | Désactiver définitivement LLMNR, NetBIOS (NBT-NS) et WPAD par GPO sur tout le parc Windows. |
| BloodHound CE (SpecterOps) | Créé en 2016 · Réécrit en BloodHound Community Edition (CE v5+ / Go & Neo4j, 2024–2026) | Applique la théorie des graphes aux droits Active Directory et Azure/Entra ID pour visualiser les chaînes d’ACL cachées menant au groupe Domain Admins. | Utiliser BloodHound côté Blue Team chaque mois pour supprimer les héritages d’ACL excessifs (GenericAll, WriteDacl) et isoler les comptes Tier 0. |
3. Commandes d’Audit de Conformité Interne
# 1. Vérifier en 3 secondes avec NetExec quelles machines du sous-réseau n'imposent pas la signature SMB (SMB Signing = False)
netexec smb 192.0.2.0/24

# 2. Observer passivement avec Responder (mode Analyse -A, sans aucune réponse active) si des postes émettent encore du LLMNR ou NBT-NS
sudo responder -I eth0 -A

# 3. Identifier les comptes de service exposés au Kerberoasting (SPN associés à des comptes utilisateurs classiques) avec Impacket
GetUserSPNs.py -request -dc-ip 192.0.2.50 CORP.LOCAL/auditeur

4. Checklist de Durcissement Réseau Interne (Zero-Trust LAN)
- Imposer la signature SMB (
RequireSecuritySignature = 1) partout : Par défaut historique, Windows Server n’exigeait la signature SMB que sur les contrôleurs de domaine. Tant qu’un serveur membre ou un NAS asigning:False, il est exposé au relais d’authentification (ntlmrelayx). - Protéger les comptes de service avec des
gMSA(Group Managed Service Accounts) : Un comptegMSAutilise un mot de passe aléatoire de 120 caractères renouvelé automatiquement tous les 30 jours par Active Directory, ce qui rend le cassage hors-ligne d’un ticket Kerberos (Kerberoasting) mathématiquement impossible. - Activer l’isolation de port (
Private VLAN/Client Isolation) sur les réseaux utilisateurs : Un poste bureautique ou un téléphone Wi-Fi n’a besoin de parler qu’à sa passerelle par défaut et aux serveurs autorisés, jamais aux autres postes du même sous-réseau.
Sources
- Dépôt GitHub officiel : Fortra Impacket (Python Network Protocols Library)
- Dépôt GitHub officiel : NetExec (The Network Execution Tool)
- Dépôt GitHub officiel : Responder (LLMNR, NBT-NS and MDNS Poisoner)
- Dépôt GitHub officiel : SpecterOps BloodHound Community Edition (CE)
- Outil d’audit ANSSI / PingCastle : Évaluation de la sécurité Active Directory
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome