 #01
 #02
 #03
 #04
 #05
 #06
 #07
 #08
 #09En lecture
 #10
 #11
 #12
 #13
 #14
 #15
01 · Le paradoxe du 2FA : quand votre téléphone disparaît, tout s’arrête
La double authentification (2FA) protège vos comptes critiques (messagerie principale, banque, coffre-fort de mots de passe, Gitea, Cloudflare). Mais en situation d’urgence : téléphone cassé dans une chute, noyé sous un orage, volé en voyage ou batterie HS : cette protection se retourne contre vous : impossible de vous connecter sur un ordinateur emprunté pour prévenir vos proches, accéder à vos billets, vos assurances ou vos sauvegardes Cloud.
Ce Volet #09 met en place une architecture d’authentification zéro point de défaillance unique (Zero-SPOF).
1. La Règle d’Or FIDO2 : Toujours enregistrer une paire de clés YubiKey
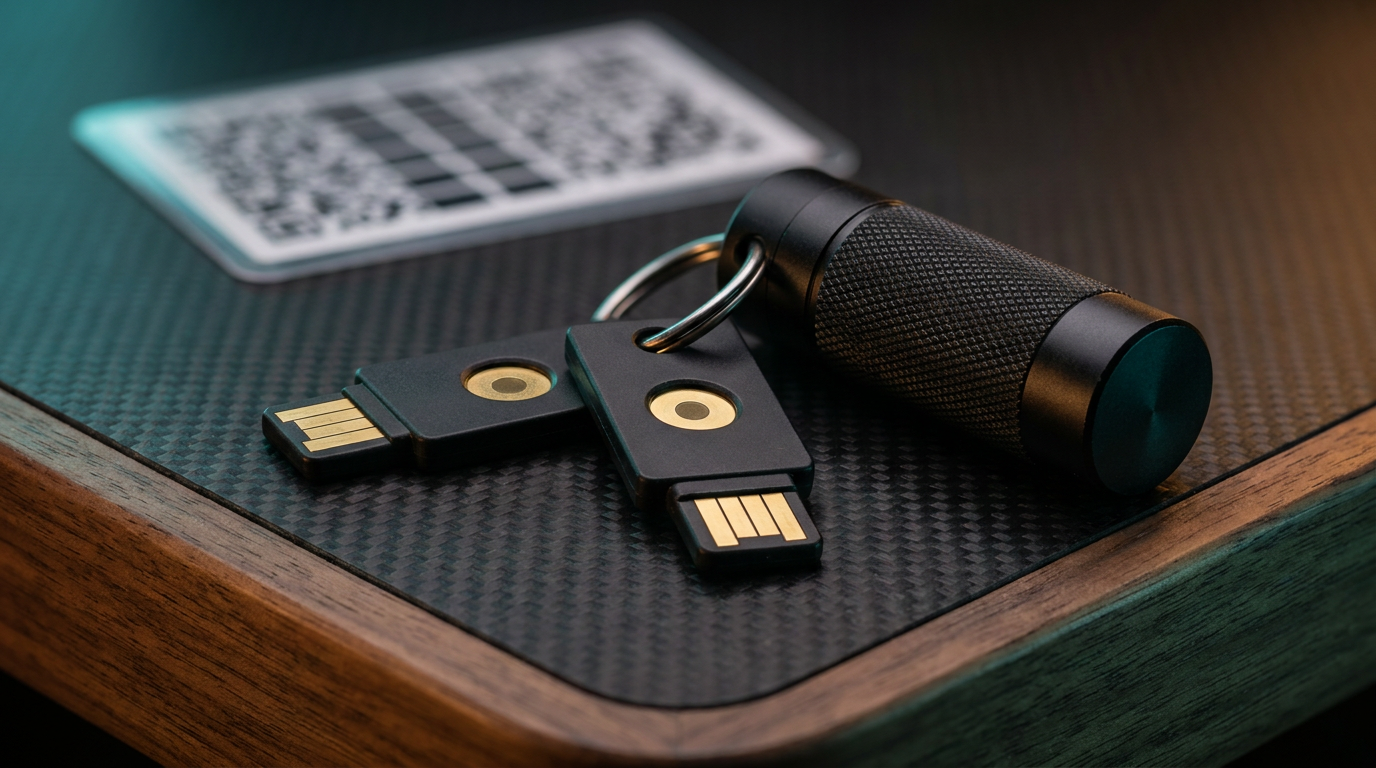
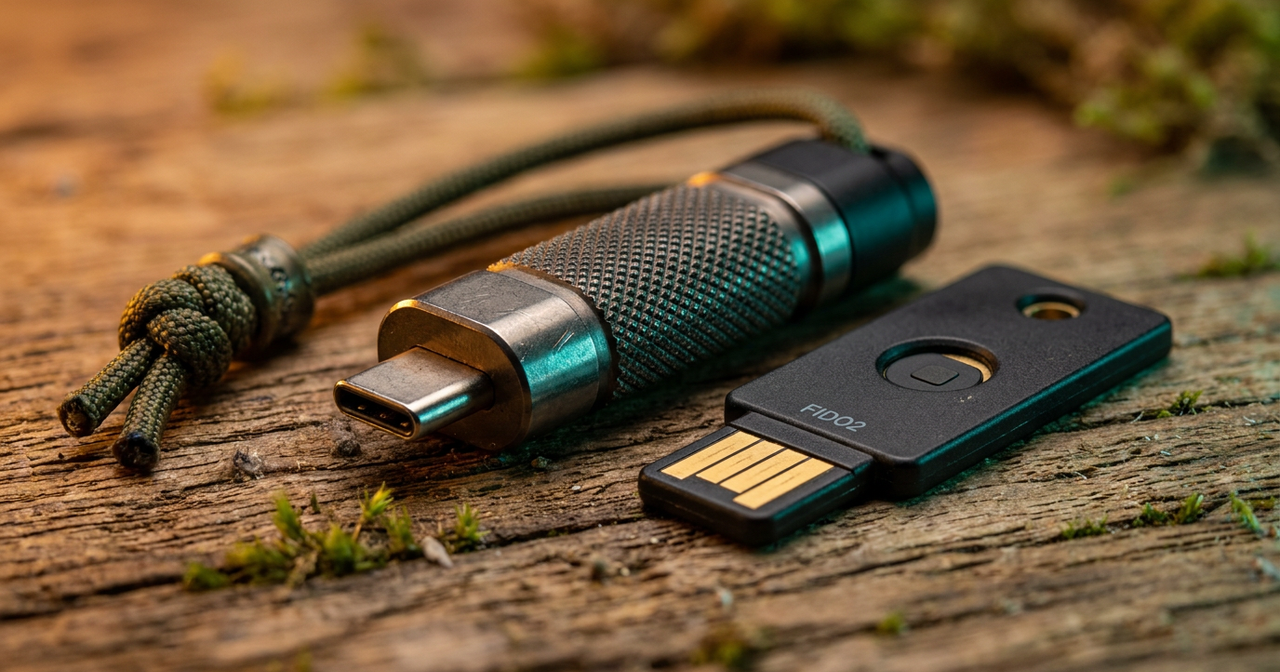
Une clé matérielle FIDO2 / WebAuthn (comme la YubiKey 5C NFC ou la Token2 Molto-2) combine un connecteur USB-C (ordinateurs, smartphones récents) et une puce NFC sans contact :
- Clé N°1 (Porte-clés EDC quotidien) : attachée à votre trousseau de clés physique. Résistante à l’eau (
IP68) et à l’écrasement, sans batterie, elle déverrouille vos comptes par simple contact NFC au dos de n’importe quel téléphone ou en USB-C sur n’importe quel PC. - Clé N°2 (Clé jumelle de secours : Hors-Site / Pochette Ignifugée) : enregistrée exactement au même moment sur chaque compte critique, puis stockée dans votre pochette d’évacuation ou chez un proche de confiance.
2. Remplacer Google Authenticator par un coffre TOTP chiffré et exportable
Les applications fermées qui lient vos codes à 6 chiffres (TOTP RFC 6238) au Cloud sans export chiffré local vous bloquent dès que vous perdez l’appareil. Migrez vers une solution Open Source à sauvegarde locale chiffrée AES-256 :
| Application 2FA | Plateforme | Sauvegarde hors-ligne & Restauration d’urgence |
|---|---|---|
| Aegis Authenticator | Android (F-Droid / Play) | Export automatique d’un fichier .json chiffré AES-256-GCM à chaque ajout de compte. Copiez ce fichier sur votre Clé USB-C chiffrée (Volet #06). |
| Ente Auth | Android, iOS, Desktop, Web | 100 % Open Source, fonctionne hors-ligne et permet l’export chiffré ou clair des graines otpauth:// vers KeePassXC. |
| KeePassXC (TOTP intégré) | Windows, Linux, macOS | Permet de stocker les graines TOTP dans une seconde base .kdbx distincte sur votre clé USB-C de secours, générant les codes à 6 chiffres sur n’importe quel PC sans téléphone. |
3. La Fiche Plastifiée des « Recovery Codes » (Ultime recours papier)
Chaque service critique génère à l’activation du 2FA une liste de 8 à 10 codes de secours à usage unique (Backup / Recovery Codes). Si vous n’avez ni téléphone ni clé USB à portée de main :
- Imprimez et plastifiez une carte format CB contenant uniquement les codes de récupération de vos 3 racines vitales :
- Votre gestionnaire de mots de passe (KeePassXC / Bitwarden / Vaultwarden).
- Votre boîte mail principale (qui permet de réinitialiser les autres services).
- Votre compte Cloud / serveur personnel.
- Astuce de discrétion : n’écrivez jamais le nom explicite du service ni votre mot de passe maître sur la carte ; utilisez un mnémonique personnel que seuls vous et votre conjoint comprenez, et barrez chaque code dès qu’il a été utilisé une fois.