1. À quoi ça sert : L’Architecture ESP32-S3 + CC1101 + PN532 Tout-en-Un
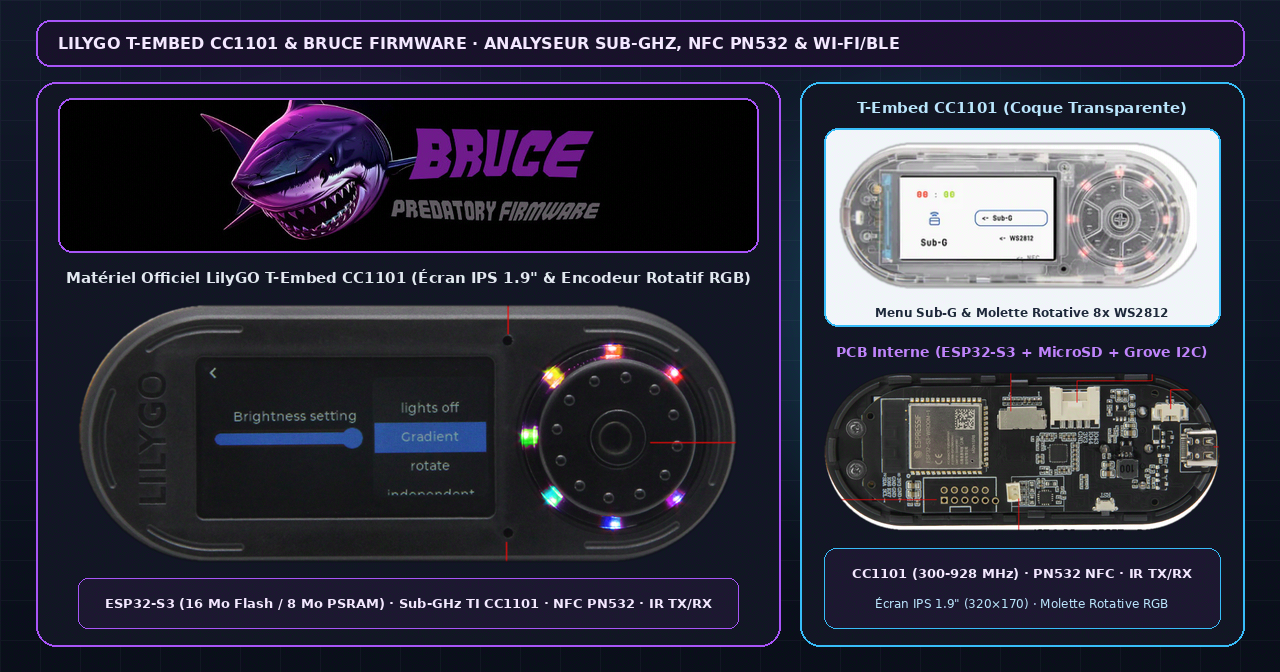
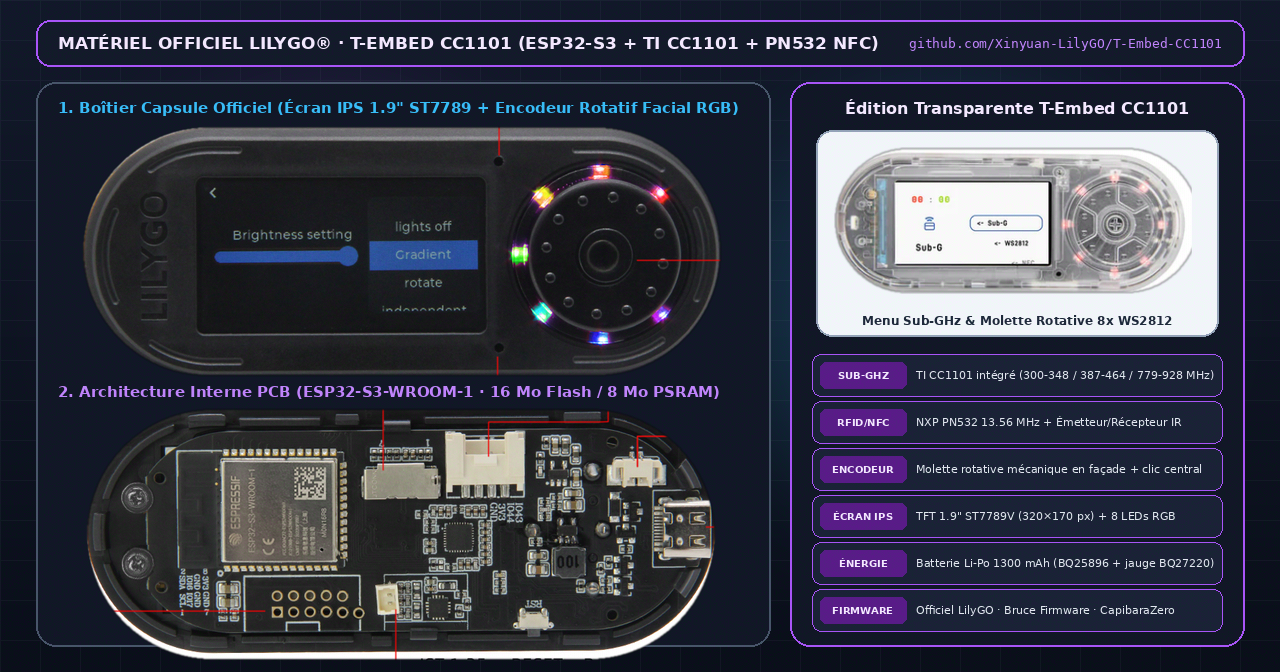
Sorti fin 2024 / début 2025 (Dépôt matériel LilyGO T-Embed CC1101), le LilyGO T-Embed CC1101 Plus est un boîtier de diagnostic radiofréquence open-hardware piloté par une molette rotative mécanique (Rotary Encoder). Contrairement aux plateformes qui nécessitent des cartes filles externes sur port GPIO pour accéder au Wi-Fi, il intègre nativement sur un seul circuit imprimé :
- Un microcontrôleur ESP32-S3 Dual-Core Xtensa LX7 (240 MHz) avec 16 Mo de Flash, 8 Mo de PSRAM, Wi-Fi 802.11 b/g/n (2,4 GHz) et Bluetooth Low Energy 5.0 ;
- Un transceiver radio Texas Instruments CC1101 couvrant les bandes ISM Sub-GHz (
300–348 MHz,387–464 MHz,779–928 MHz) ; - Un contrôleur NXP PN532 dédié au NFC Haute Fréquence (
13,56 MHz) ; - Un émetteur/récepteur Infrarouge (IR), un microphone numérique I2S, un haut-parleur et une batterie LiPo interne de
1300 mAh.
Une fois flashé avec le firmware open-source Bruce, cet outil se transforme en banc d’audit autonome sans aucun accessoire externe.

2. Comment l’utiliser (ou le détourner) en Audit de Sécurité
Propulsé par le firmware Bruce, le T-Embed CC1101 Plus couvre cinq vecteurs d’évaluation lors d’un test d’intrusion physique ou radiofréquence autorisé :
| Domaine d’Audit | Fonctionnalité dans Bruce | Ce que l’Auditeur Teste / Détourne |
|---|---|---|
Radio Sub-GHz (433,92 / 868 MHz) | RF -> Scan / Replay / Rawls | Détection des automatismes (portails, barrières, prises) utilisant encore un codage fixe (OOK / PT2262) rejouable sans Rolling Code. |
NFC 13,56 MHz (PN532) | RFID/NFC -> Read / Emulate | Lecture de l’UID et vérification de la présence de secteurs Mifare Classic (Crypto-1) à clés par défaut (FFFFFFFFFFFF). |
| Wi-Fi 2,4 GHz & Portail Captif | WiFi -> Beacon / Evil Portal / Scan | Audit de la réaction des terminaux face à un SSID ouvert usurpé et vérification de l’activation d’IEEE 802.11w (PMF). |
| Bluetooth Low Energy (BLE 5.0) | BLE -> Scan / Media / FastPair | Inventaire des balises BLE environnantes et test de résilience face aux notifications d’appairage intempestives. |
Injection HID (BadUSB USB-C) | BadUSB -> DuckyScript Payload | Exécution d’un script d’audit automatisé via le port USB-C natif de l’ESP32-S3 (USB OTG matériel). |
3. Contre-Mesures Blue Team : Se Protéger des Vecteurs Multi-Protocoles
- Bannir les télécommandes Sub-GHz à code fixe : Remplacez tout récepteur 433/868 MHz à code statique par un protocole à compteur synchronisé et chiffré (AES-128 bidirectionnel) afin qu’une trame capturée par un CC1101 soit immédiatement invalidée après usage.
- Désactiver la confiance dans l’UID NFC seul : Un contrôleur d’accès physique qui se contente de lire le numéro de série (UID sur 4 ou 7 octets) d’un badge Mifare est contournable par émulation PN532. Exigez l’authentification cryptographique Mifare DESFire EV3.
- Filtrage des périphériques USB composites (
USBGuard) : Même présenté comme un simple boîtier radio, le T-Embed peut exposer un clavier HID dès qu’il est branché en USB-C pour recharger sa batterie sur un poste de travail. N’utilisez que des chargeurs secteur ou un USB Data Blocker.
Sources
- Dépôt GitHub officiel LilyGO : Schémas et documentation T-Embed CC1101
- Dépôt GitHub officiel : Bruce Firmware (ESP32 Multi-Tool Firmware)
- Fiche technique Texas Instruments : CC1101 Low-Power Sub-1 GHz RF Transceiver
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome