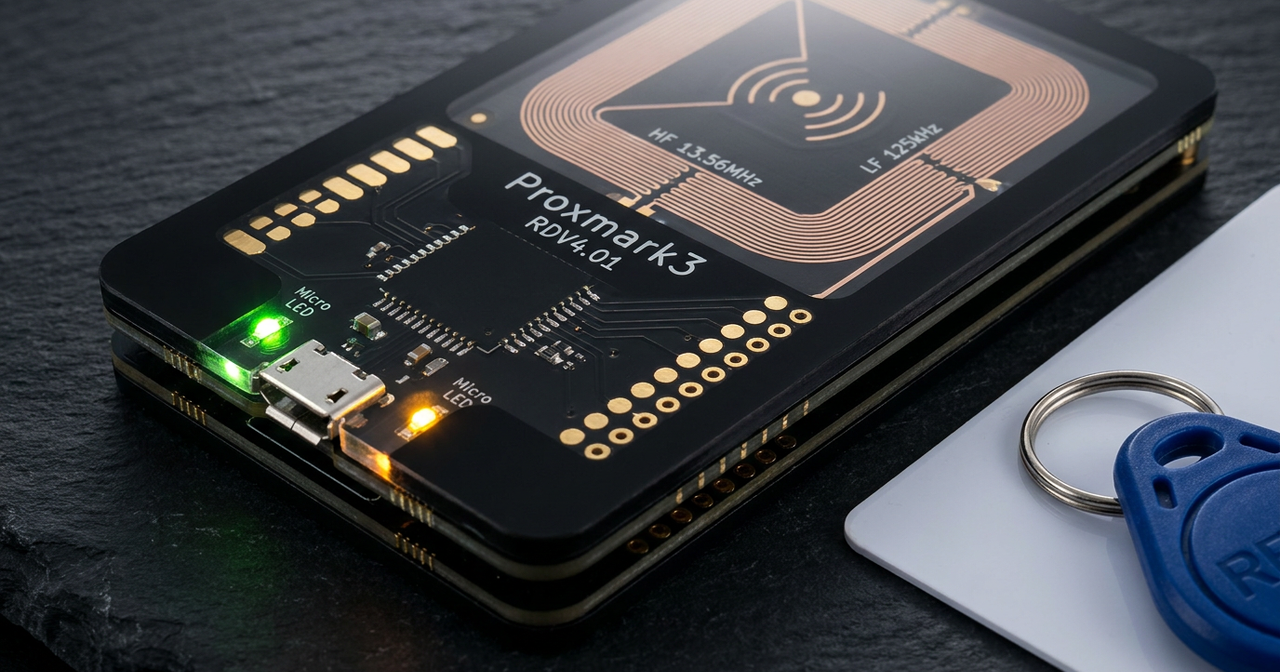
1. Le Proxmark3 RDV4 : L’Instrument de Référence en Audit RFID/NFC
Conçu autour d’un FPGA Xilinx Spartan-6 et d’un microcontrôleur ARM AT91SAM7S512, le Proxmark3 RDV4.01 (propulsé par le firmware open-source RRG / Iceman) est l’outil de laboratoire de référence pour auditer les systèmes de contrôle d’accès physique. Contrairement aux lecteurs USB standards qui ne voient que le numéro de série (UID), son FPGA traite directement la modulation du champ magnétique sur les deux fréquences historiques :
- Basse Fréquence (LF : 125 kHz / 134 kHz) : EM410x, HID Prox, Indala, T5577 ;
- Haute Fréquence (HF : 13,56 MHz ISO 14443 A/B & ISO 15693) : Mifare Classic, Ultralight, DESFire, iCLASS.

2. Pourquoi les Anciens Badges d’Immeuble et d’Entreprise Sont Vulnérables
| Technologie de Badge | Fréquence | Mécanisme de Sécurité | Verdict d’Audit |
|---|---|---|---|
| EM4100 / HID Prox | 125 kHz (LF) | Aucun chiffrement : simple diffusion en boucle d’un identifiant fixe sur 40 bits | Critique : clonable en 1 seconde sur une carte réinscriptible T5577 |
| Mifare Classic 1K/4K | 13,56 MHz (HF) | Chiffrement propriétaire Crypto-1 (48 bits) et générateur pseudo-aléatoire prévisible | Obsolète : récupération des clés en quelques secondes (darkside, nested, hardnested) |
| Mifare DESFire EV2 / EV3 | 13,56 MHz (HF) | Authentification mutuelle AES-128 matérielle, anti-rejeu et CMAC sur chaque trame | Robuste (État de l’Art) : résistant au clonage et aux attaques par canal auxiliaire |
3. Contre-Mesures Blue Team : Migrer vers Mifare DESFire EV3 & OSDP
- Bannir la lecture de l’UID seul (CSN : Card Serial Number) : Même si vous achetez des badges récents DESFire EV3, si vos lecteurs muraux se contentent de lire l’UID public en clair au lieu de vérifier un fichier applicatif chiffré en AES-128, n’importe quel émulateur pourra rejouer cet UID.
- Remplacer le bus Wiegand par OSDP v2 Secured (
RS-485 AES-128) : Entre le lecteur mural et l’unité de traitement locale (UTL), le vieux protocole Wiegand transmet le numéro de badge en clair sur deux fils (DATA0/DATA1). Le standard OSDP Secure Channel chiffre cette liaison de bout en bout.
Sources
- Dépôt officiel Proxmark3 RRG / Iceman Firmware (GitHub)
- Guide ANSSI : Sécurité des systèmes de contrôle d’accès physique par badge
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome