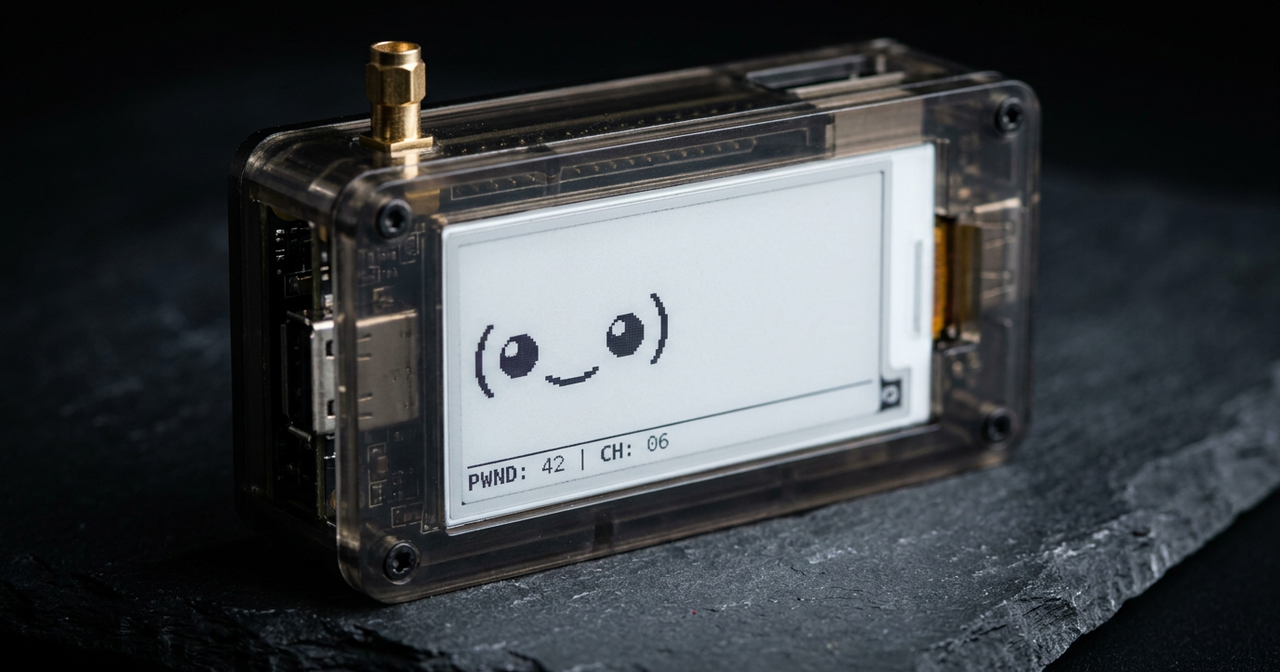
1. Philosophie du Pwnagotchi : l’Audit Wi-Fi 802.11 Passif
Conçu autour d’un Raspberry Pi Zero 2W et d’un écran Waveshare E-Ink 2.13 pouces, le Pwnagotchi est un compagnon d’audit sans fil dédié exclusivement à l’évaluation de la robustesse des réseaux Wi-Fi WPA2/WPA3. Contrairement aux scanners actifs bruyants, il s’appuie sur le moteur Bettercap et un pilote brcmfmac modifié (projet Nexmon) pour activer le Mode Moniteur sur la puce Wi-Fi interne.
Son algorithme ajuste dynamiquement les paramètres d’écoute des canaux 802.11 (temps de maintien par canal, seuils RSSI) afin de capturer :
- Les PMKID (Pairwise Master Key Identifier) transmis dès le premier message RSN IE d’un point d’accès compatible roaming ;
- Les 4-Way Handshakes EAPOL complets lors de la connexion ou reconnexion légitime d’un client sans fil.

2. Spécifications Matérielles & Consommation
| Caractéristique | Configuration Pwnagotchi (Pi Zero 2W) | Impact Opérationnel |
|---|---|---|
| SoC & Architecture | Broadcom BCM2710A1 Quad-Core ARM Cortex-A53 (512 Mo RAM) | Démarrage rapide, traitement fluide de Bettercap |
| Affichage | Écran E-Ink Waveshare 2.13" V4 (250×122 px) | Lisibilité parfaite en plein soleil, 0 mW entre deux rafraîchissements |
| Interface RF | Wi-Fi 802.11 b/g/n interne (Nexmon) + mod RP-SMA externe optionnel | Gain de +5 à +8 dBi avec antenne externe dédiée |
| Batterie EDC | UPS PiSugar 3 (1200 mAh LiPo) avec horloge RTC | 5 à 7 heures d’autonomie continue et horodatage précis des captures |
3. Contre-Mesures Blue Team : Durcir son Infrastructure Wi-Fi
L’audit avec un Pwnagotchi met immédiatement en évidence les réseaux vulnérables aux attaques par dictionnaire hors-ligne (hashcat -m 22000) :
- Activer obligatoire 802.11w (Protected Management Frames : PMF) : En chiffrant et signant les trames de gestion (
DeauthenticationetDisassociation), la norme 802.11w empêche toute déconnexion forcée de clients légitimes. - Passer en WPA3-SAE (Simultaneous Authentication of Equals) : Le protocole Dragonfly remplace le 4-Way Handshake statique par un échange de clés à connaissance nulle résistant au cassage hors-ligne et neutralise l’extraction de PMKID.
- Entropie de la phrase secrète (Passphrase ≥ 20 caractères) : Si le maintien d’un SSID WPA2 est requis pour d’anciens objets IoT, l’emploi d’une clé aléatoire de 24 caractères rend tout calcul GPU hors-ligne mathématiquement impraticable.
Sources
- Dépôt officiel Pwnagotchi & Architecture Bettercap (GitHub)
- Projet Nexmon : Firmware Patching pour Mode Moniteur BCM43430
- Standard IEEE 802.11w : Protected Management Frames (WFA WPA3)
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome