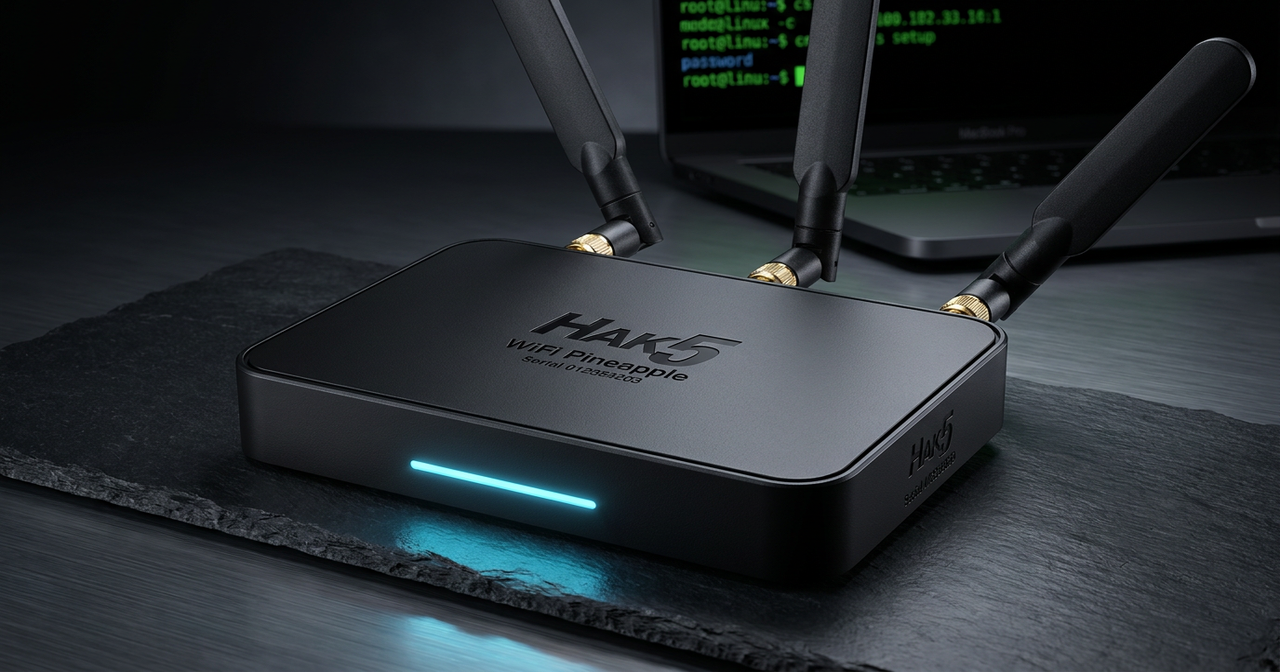
Sorti officiellement le 16 septembre 2020 (Documentation Hak5 WiFi Pineapple Mark VII), le WiFi Pineapple Mark VII de Hak5 représente la septième génération d’une plateforme matérielle dédiée à l’audit de sécurité des réseaux sans fil IEEE 802.11. Il permet d’évaluer la résilience des infrastructures Wi-Fi d’entreprise et des terminaux mobiles face aux points d’accès illégitimes (Rogue AP et Evil Twin).
Lors d’un audit de sécurité de notre architecture multi-SSID mené avec un Mark VII sur banc de laboratoire isolé, nous avons testé la réaction des clients modernes face au moteur PineAP et vérifié l’efficacité réelle des trames de gestion protégées (802.11w / PMF).
1. À quoi ça sert : Architecture Tri-Radio et Moteur PineAP
Pourquoi utiliser un WiFi Pineapple Mark VII plutôt qu’une simple carte Wi-Fi USB branchée sur un PC portable ? La réponse tient à la séparation matérielle de ses trois radios 802.11 internes :
- Radio 1 (
wlan0: Point d’accès de gestion / Client) : dédiée au pilotage de l’appareil par l’auditeur via l’interface web (ou via le port USB-C Ethernet). - Radio 2 (
wlan1mon: Reconnaissance & Injection dédiée en mode Monitor) : écoute en continu les Probe Requests et Beacons sur tous les canaux sans jamais interrompre le point d’accès. - Radio 3 (
wlan2: Rogue Access Point PineAP) : répond dynamiquement aux requêtes des terminaux ciblés en usurpant les SSID recherchés (Karma / Dogma / Evil Twin).

2. Comment l’utiliser en audit (et les 3 vecteurs de détournement 802.11)
En test d’intrusion autorisé (Red Team), le Mark VII met en évidence trois faiblesses classiques de configuration sans fil :
| Scénario d’Audit PineAP | Mécanisme Technique | Impact si non protégé | Contre-Mesure Définitive (Blue Team) |
|---|---|---|---|
Désauthentification 802.11 (Deauth) | Envoi de trames de gestion non chiffrées usurpant l’adresse MAC de la borne légitime | Déconnexion forcée du client vers un point d’accès jumeau (Evil Twin) | Activer IEEE 802.11w (Protected Management Frames / PMF) en mode Required |
| Usurpation de SSID Ouvert / Portail Captif | Le moteur PineAP répond aux Probe Requests de réseaux publics mémorisés (hôtels, gares) | Interception du trafic non chiffré ou hameçonnage sur portail captif | Supprimer les profils Wi-Fi ouverts mémorisés + WireGuard permanent + DNS-over-HTTPS |
| Evil Twin WPA2-Enterprise (PEAP-MSCHAPv2) | Un serveur RADIUS local présente un certificat auto-signé au client qui se reconnecte automatiquement | Récupération du challenge/réponse NetNTLMv2 de l’utilisateur | Imposer la validation stricte du certificat CA serveur ou migrer vers EAP-TLS (certificat client) |
3. Contre-Mesures Blue Team : Durcir son Infrastructure Wi-Fi
- 802.11w (PMF) obligatoire : Sur vos contrôleurs Wi-Fi (UniFi, Aruba, Cisco, OpenWrt
ieee80211w=2), rendez les trames de gestion protégées obligatoires afin que les clients ignorent toute trameDeauthouDisassocnon signée. - Abandon de PEAP-MSCHAPv2 au profit d’EAP-TLS : En environnement d’entreprise (
802.1X), l’authentification mutuelle par certificat client (EAP-TLS) empêche le terminal d’envoyer un condensat de mot de passe à un serveur RADIUS jumeau. - Détection WIDS (Wireless Intrusion Detection System) : Surveillez l’apparition de BSSID non répertoriés annonçant vos SSID internes ou générant des rafales de trames de désauthentification.
Sources
- Hak5 Official Documentation : WiFi Pineapple Mark VII & PineAP Suite
- Wi-Fi Alliance : WPA3 Specification & 802.11w Protected Management Frames (PMF)
- FreeRADIUS Official Documentation : EAP-TLS Enterprise Authentication
Si vous voulez plus d’information sur l’infrastructure vous pouvez voir mon repo à ce sujet : https://github.com/ravindrajob/InfraAtHome