Introduction : L’émergence des agents personnels proactifs 24/7
Après l’adoption des agents spécialisés en ingénierie (triage de vulnérabilités CVE, diagnostic réseau, revue de code), l’année 2026 marque l’arrivée des assistants personnels proactifs 24/7 capables d’agir en continu sur notre boîte mail, notre agenda et nos outils bureautiques.
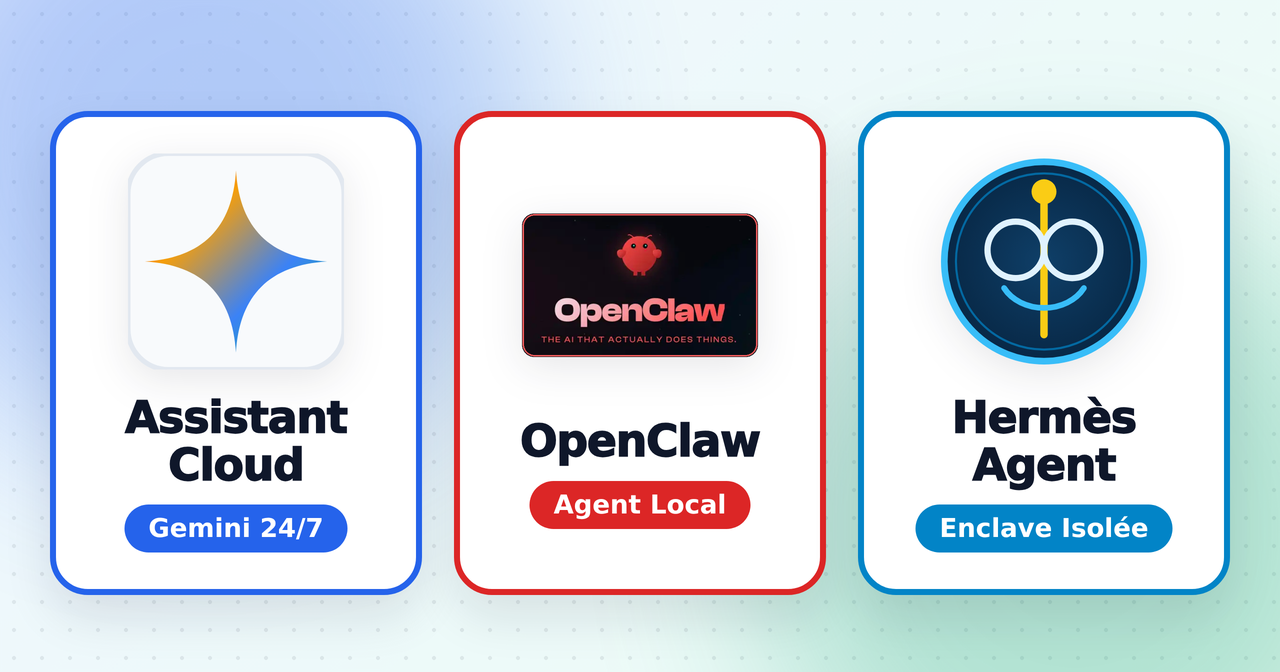
Face aux offres Cloud intégrées des géants du numérique (comme les agents proactifs de l’écosystème Google Gemini Workspace / AI Ultra, parfois surnommés Project Spark / AI Inbox dans la veille prospective), comment se positionnent les architectures open-source et souveraines que l’on peut auto-héberger sur son propre Homelab ?
Qu’attend-on d’un agent personnel 24/7 ?
Un agent personnel permanent ne se contente plus de répondre à un prompt : il s’exécute en tâche de fond (boucle cron ou événements webhook) pour :
- Trier, résumer et préparer les brouillons de réponse des e-mails entrants (AI Inbox).
- Croiser les contraintes d’agenda, les billets de train et les rappels familiaux de manière proactive.
- Surveiller des flux d’information (veille cyber, alertes de prix, état de santé des serveurs) et notifier uniquement lorsqu’une action humaine est requise.
Comparatif architectural : Agent Cloud managé vs Écosystème Souverain
Voici la matrice de décision que j’utilise pour répartir les rôles entre un assistant Cloud grand public et des agents auto-hébergés comme OpenClaw, Hermès ou OpenHuman :
| Caractéristique | Assistant Cloud 24/7 (ex. Gemini Workspace) | OpenHuman (Co-Worker Local) | OpenClaw (Orchestrateur OS) | Hermès (Enclave Isolée) |
|---|---|---|---|---|
| Positionnement | Assistant bureautique & vie quotidienne | Co-Worker personnel local | Orchestrateur système & DevOps | Agent autonome confiné (Zero-Trust) |
| Intégration native | Gmail, Calendar, Drive, Docs | Notes locales, Obsidian, Mails | Shell, Docker, navigateur, APIs | Flux RSS, veille, scripts bornés |
| Souveraineté des données | Cloud fournisseur (soumis aux CGU) | Forte (SLM local / stockage privé) | Forte (auto-hébergé) | Maximale (enclave sans accès LAN/NAS) |
| Complexité de déploiement | Immédiate (SaaS) | Moyenne (poste local) | Élevée (sandboxing obligatoire) | Modérée (conteneur durci + Data Diode) |
| Surface d’attaque (Prompt Injection) | Gérée par l’hyperscaler | Limitée au périmètre local | Critique si non cloisonné | Maîtrisée (zéro secret d’infra exposé) |
Conclusion
Il n’y a pas un modèle unique mais une hybridation pragmatique : autant un assistant Cloud natif excelle sur la bureautique courante sans maintenance, autant dès qu’il s’agit de manipuler des documents confidentiels (Coffre-Fort familial), d’exécuter du code ou de superviser une infrastructure privée, l’isolation en enclave auto-hébergée (modèle Hermès / OpenClaw durci) reste indispensable.
Si vous voulez plus d’informations sur l’infrastructure, vous pouvez consulter mon dépôt à ce sujet : https://github.com/ravindrajob/InfraAtHome